



Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

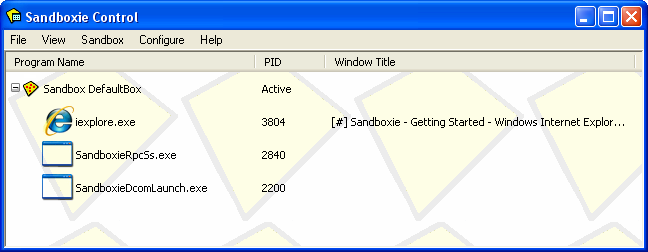
Компания Sophos планирует открыть исходный код своей популярной утилиты для систем Windows — Sandboxie. Напомним, что Sandboxie позволяет пользователям запускать приложения в изолированной среде (песочнице).

До момента, когда исходный код откроют, разработчики решили сделать инструмент бесплатным.

Sandboxie работает следующим образом: создаётся виртуальный контейнер, в котором можно запускать и инсталлировать подозрительные программы. Благодаря этому приложение, если оно окажется вредоносным, не сможет модифицировать реальную операционную систему и данные в ней.

Sandboxie помогает создать условия для безопасной работы с браузерами, email-клиентами, IM-клиентами и прочим софтом. Кроме того, в ней всегда можно запустить скачанные из Сети приложения.

Ронен Цур, изначальный разработчик Sandboxie, продал утилиту компании Invincea в 2013 году. А Invincea, в свою очередь, была приобретена Sophos в 2017 году.

«Sandboxie никогда не была основным звеном бизнес-стратегии Sophos. Какое-то время мы пытались определиться по поводу будущего утилиты», — объясняет Сет Джефтик, главный по части маркетинга в Sophos.

«Откровенно говоря, самым легким и выгодным для Sophos решением было бы прекратить поддержку Sandboxie. Однако нам слишком нравится эта технология, чтобы вот так забросить ее».

Именно так компания пришла к тому, что нужно открыть исходный код песочницы. А пока Sophos решила сделать все премиум-функции утилиты бесплатными.

Скачать версию v5.31.4, в которой все функции поставляются из коробки совершенно бесплатно, можно по этой ссылке.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru