



Аккаунт создателя Twitter взломали на его собственной площадке

Аккаунт создателя Twitter взломали на его собственной площадке

Аккаунт создателя Twitter взломали на его собственной площадке

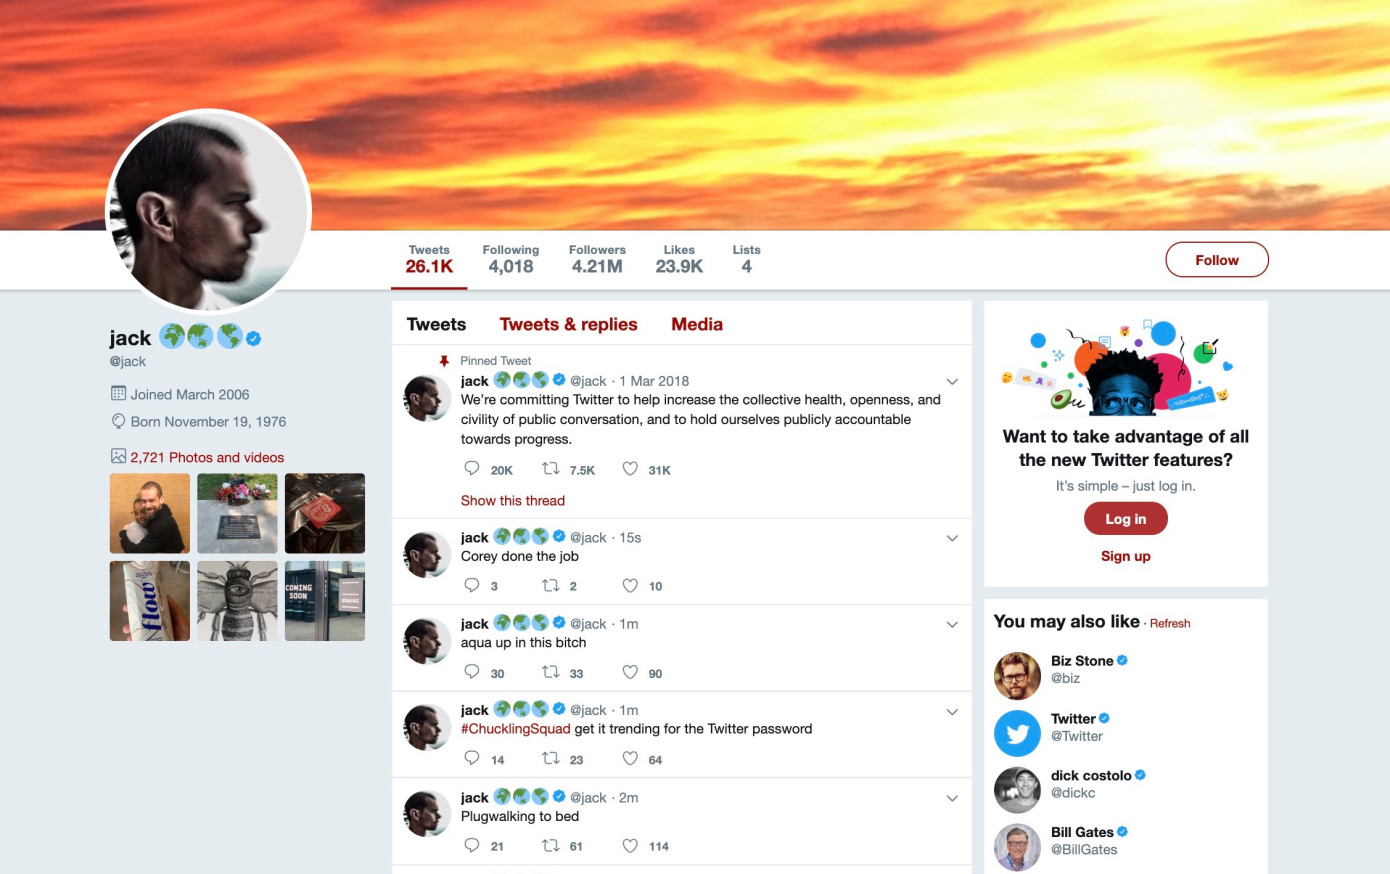
Неизвестный киберпреступник взломал Twitter-аккаунт Джека Дорси. Напомним, что Дорси называют создателем социальной площадки Twitter — на сегодняшний день он занимает пост генерального директора.

Успешная компрометация вылилась в публикацию грубых твитов, в которых содержались и расистские высказывания. В одном из твитов была внутренняя ссылка на Twitter-аккаунт пользователя, якобы стоящего за взломом учётной записи Дорси. Деятельность подозрительного аккаунта оперативно заблокировали.

Стоит отметить, что на момент взлома у гендиректора соцсети было более 4,21 миллионов подписчиков.

Сама компания заявила, что занимается расследованием данного инцидента. Об этом говорит твит, опубликованный от имени социальной сети.

Пока неизвестно, как именно злоумышленникам удалось получить доступ к учетной записи «создателя Twitter». Однако оскорбительные твиты были опубликованы с помощью сервиса Cloudhopper, который Twitter купил в 2010 году. Это даёт основание предположить, что аккаунт Дорси мог быть взломан через стороннее приложение.

Update:

Согласно официальному заявлению Twitter, аккаунт Дорси скомпрометировали благодаря атаке, известной под именем «перехват SIM» или «SIM hacking». В результате злоумышленникам удалось убедить оператора связи переоформить номер Дорси на находящийся под их контролем телефон.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru