



Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

Недавно YouTube решил изменить политику в отношении обучающего контента в области кибербезопасности. В частности, речь идет о различных how-to-видео по взлому, которые отныне неприемлемы на платформе крупнейшего видеохостинга.

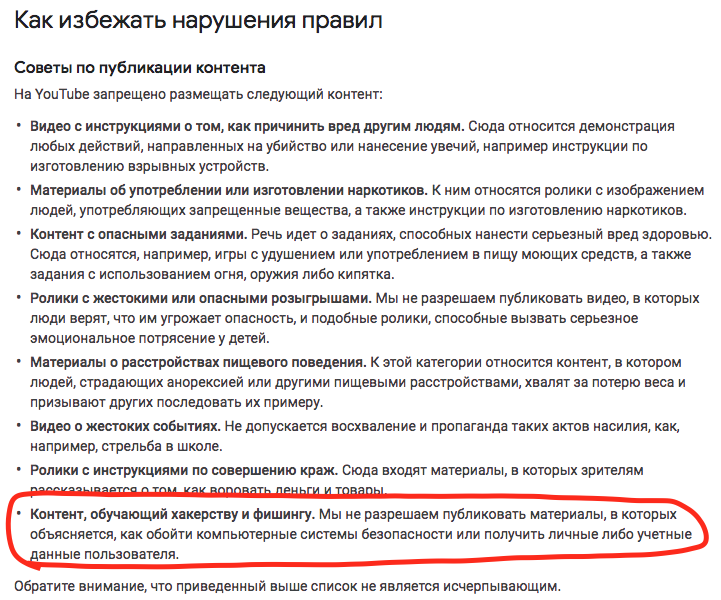
Таким образом, в списке «опасного и вредоносного» контента YouTube появились инструкции, описывающие методы взлома, проникновения, а также различные схемы фишинговых атак.

Также обновленная политика видеохостинга теперь запрещает ролики, в которых рассказывается, как украсть платежные или персональные данные пользователей.

Некоторые этичные хакеры, у которых есть свои каналы на YouTube, были недовольны нововведениями. Ведь некоторые из их видео рассказывают об уязвимостях в программах, которых нужно опасаться компаниям и обычным пользователям.

Особенно безопасников раздосадовало, что модераторы платформы даже не разбираются в сути видеороликов, а сразу удаляют их и банят канал. По мнению экспертов, это приведет к исчезновению обучающих и просвещающих видео по теме кибербезопасности.

Update:

Позже стало известно, что исследователь в области безопасности Коди Кинзи неправильно понял ситуацию. YouTube разъяснил, что его видео было помечено и удалено ошибочно, а политика в отношении "хакерских" видео была всегда.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru