



Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

Роскомнадзор родителям: Задумайтесь о рисках публикации фото ваших детей

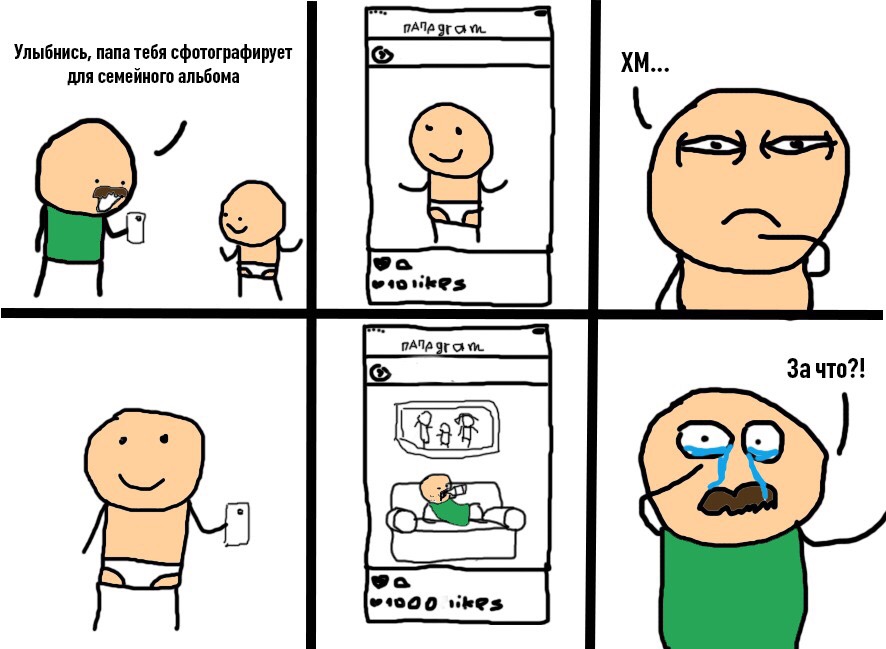
Роскомнадзор рассказал о рисках, которые могут подстерегать детей в Сети. В Международный день защиты детей российское ведомство посоветовало родителям с большой осторожностью подходить к публикации фотографий своих малышей в социальных сетях.

По мнению Роскомнадзора, такие материалы могут быть использованы различного рода преступниками, а также просто недоброжелателями. Свою позицию ведомство обозначило в социальной сети «ВКонтакте». В посте говорится следующее:

«Ежедневно во френдлентах социальных сетей можно встретить тысячи фотографий детей, которые они публикуют. При этом, стремясь поделиться со всем миром своим маленьким большим счастьем, они, к сожалению, не осознают всех связанных с такой контент-стратегией рисков».

В понимании Роскомнадзора риск представляет сам факт наличия множества фотографий ребенка в интернете, среди которых могут быть материалы, сделанные в младенчестве и раннем детстве.

Все это, по мнению ведомства, может привести к травле ребенка, для которой одноклассники будут использовать его фотографии.

«Сеть помнит все, ничего удалить оттуда невозможно».

Также Роскомнадзор рассказал и о более серьезных рисках использования фотографий малышей. Например, педофилы:

«А самое страшное происходит, когда эти фотографии начинают использовать преступники. Например, в последнее время мы фиксируем много сайтов, на которых педофилы публикуют собранные в соцсетях фото детей».

Наконец:

«Дорогие родители, не забывайте, ваш ребенок имеет все те же права на конфиденциальность, как и вы. И то, что он не может их сознательно выразить, не означает его одобрения ваших публикаций».

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru