



Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Исследователи в области кибербезопасности вдохнули новую жизнь в знаменитого помощника в Microsoft Office, известного под прозвищем Скрепыш (Clippy). «Злой Скрепыш» (Evil Clippy) — именно такое имя получил новый инструмент — может значительно осложнить детектирование вредоносных макросов.

Злой Скрепыш способен модифицировать документы Office на этапе форматирования файла. На выходе получается вредоносная версия документа, которая может обойти детектирование различными антивирусными движками.

Чтобы добиться такого результата, новый инструмент задействует недокументированные функции и спецификации.

За созданием Злого Скрепыша стоит эксперт датской компании Outflank, которая занимается тестированием кибербезопасности. Инструмент был создан в процессе анализа способности одного из клиентов компании противостоять кибератакам.

Злой Скрепыш может работать в системах Windows, macOS и Linux. Инструмент поддерживает форматы Microsoft Office 97 - 2003 (файлы .DOC и .XLS), а также 2007 и более новые (файлы .DOCM и .XLSM).

Техника, используемая Злым Скрепышем для генерации вредоносных документов, называется VBA-стомпинг, в свое время ее описывала команда безопасности Walmart. Ее суть заключается в замене оригинального кода VBA-скрипта на «псевдокод».

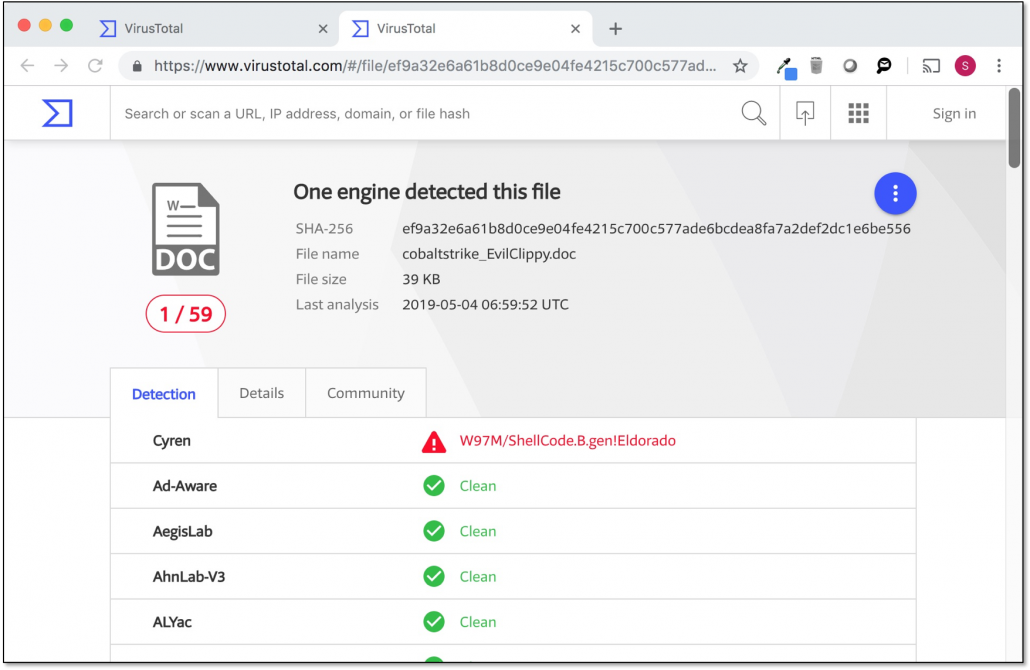
Для избежания детектирования антивирусными продуктами новый инструмент заменяет вредоносный код макроса фейковым скриптом. В результате вредоносный документ, который изначально был детектирован 30 антивирусами, смог обойти большинство из них с помощью Злого Скрепыша:

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru