



Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Злой Скрепыш помогает вредоносным документам Office обойти антивирусы

Исследователи в области кибербезопасности вдохнули новую жизнь в знаменитого помощника в Microsoft Office, известного под прозвищем Скрепыш (Clippy). «Злой Скрепыш» (Evil Clippy) — именно такое имя получил новый инструмент — может значительно осложнить детектирование вредоносных макросов.

Злой Скрепыш способен модифицировать документы Office на этапе форматирования файла. На выходе получается вредоносная версия документа, которая может обойти детектирование различными антивирусными движками.

Чтобы добиться такого результата, новый инструмент задействует недокументированные функции и спецификации.

За созданием Злого Скрепыша стоит эксперт датской компании Outflank, которая занимается тестированием кибербезопасности. Инструмент был создан в процессе анализа способности одного из клиентов компании противостоять кибератакам.

Злой Скрепыш может работать в системах Windows, macOS и Linux. Инструмент поддерживает форматы Microsoft Office 97 - 2003 (файлы .DOC и .XLS), а также 2007 и более новые (файлы .DOCM и .XLSM).

Техника, используемая Злым Скрепышем для генерации вредоносных документов, называется VBA-стомпинг, в свое время ее описывала команда безопасности Walmart. Ее суть заключается в замене оригинального кода VBA-скрипта на «псевдокод».

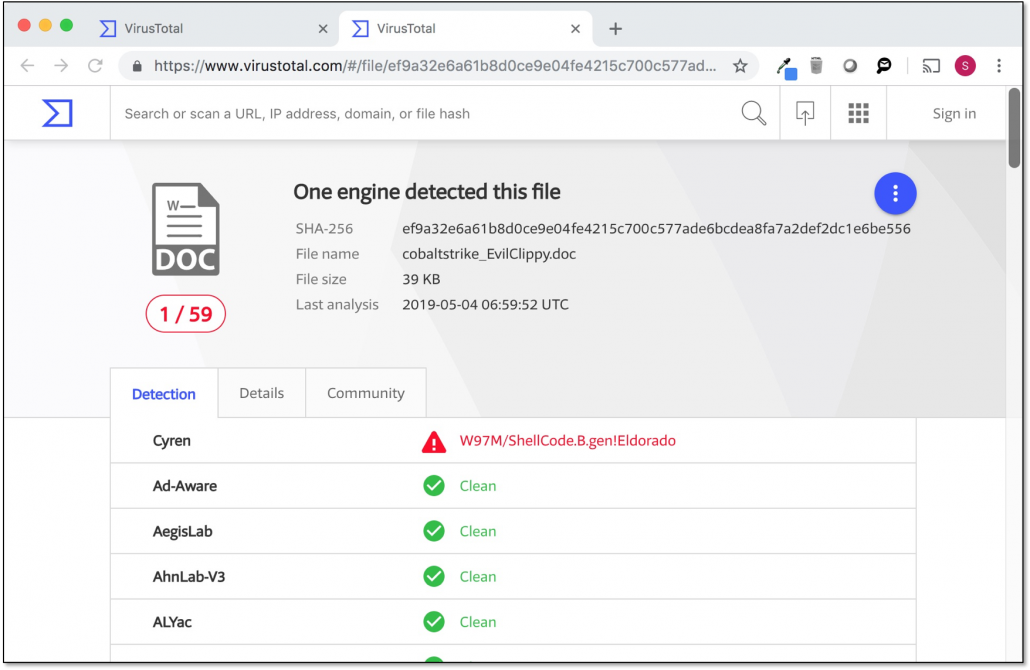
Для избежания детектирования антивирусными продуктами новый инструмент заменяет вредоносный код макроса фейковым скриптом. В результате вредоносный документ, который изначально был детектирован 30 антивирусами, смог обойти большинство из них с помощью Злого Скрепыша:

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru