



GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

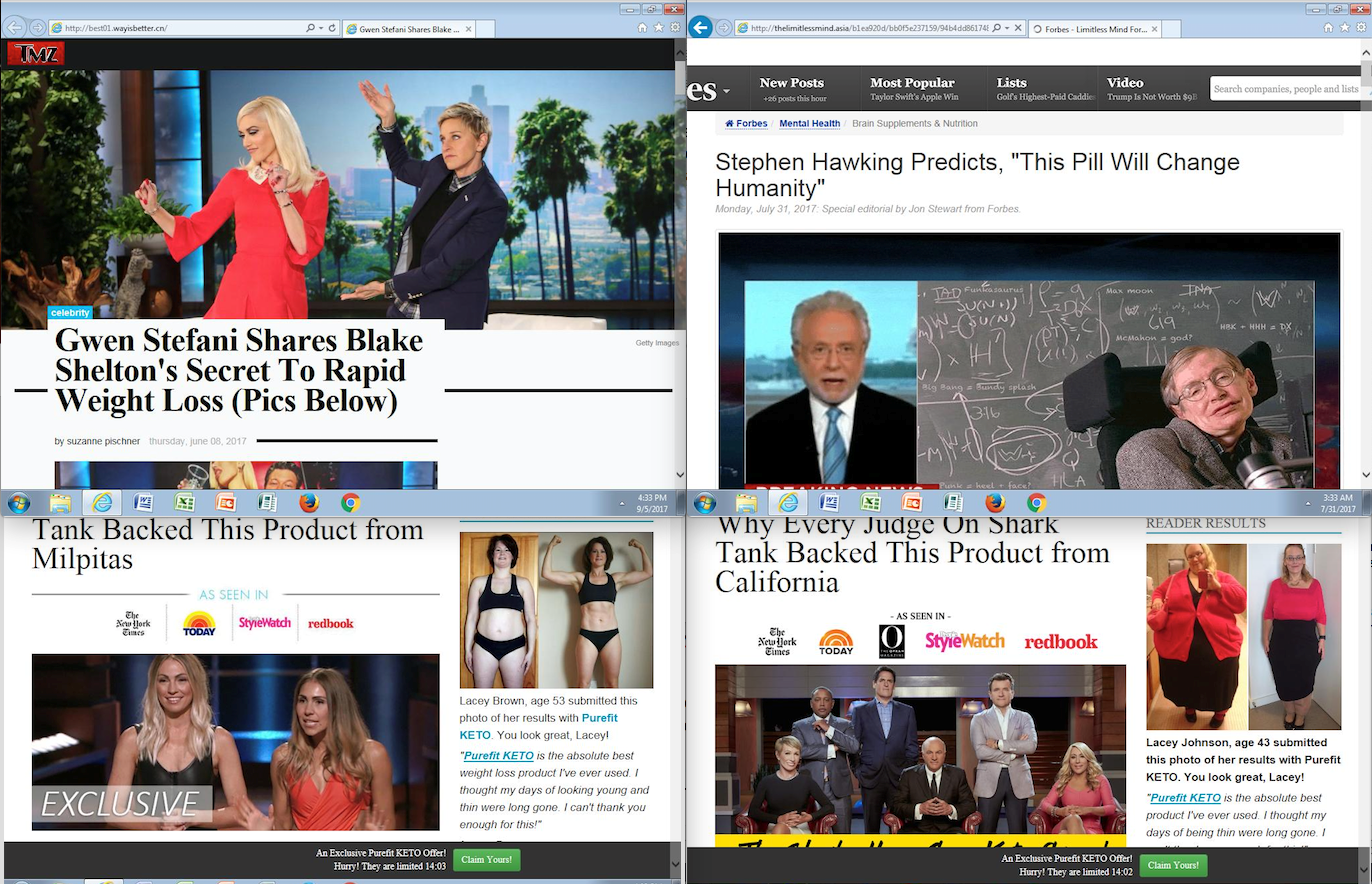
GoDaddy вывел в офлайн 15 000 поддоменов, которые использовались в спамерской кампании. Злоумышленники в ходе этой кампании заманивали пользователей на страницы сайтов, торгующих фейковой продукцией.

Традиционно пользователи получали электронные письма, в которых рекламировался тот или иной продукт. Если жертвы переходили по ссылкам в этих письмах, они попадали на один из этих поддоменов, который располагался на вполне легитимном ресурсе (без ведома владельца).

Эти ресурсы предлагали продукты, якобы одобренные различными знаменитостями: Стивен Хокинг, Дженнифер Лопес, Гвен Стефани и так далее. На деле же, конечно, эти заявления не соответствовали действительности.

Большинство предлагаемых продуктов представляли собой различные стимуляторы мозга, масло каннабидиола, таблетки для похудения и другое подобное.

Спамерскую операцию обнаружил исследователь Palo Alto Networks Джефф Уайт. На протяжении двух лет Уайт отслеживал действия преступников, анализируя и собирая информацию.

В начале этого года эксперт поделился своими наблюдениями с GoDaddy, на котором располагались вредоносные поддомены.

Представители GoDaddy провели собственное расследование, которое выявило, что злоумышленники использовали фишинг, чтобы выкрасть учетные данные клиентов хостера и получить доступ к их аккаунтам.

После получения доступа создавался специальный поддомен, на котором размещались вышеозначенные товары. GoDaddy быстро принял меры — не только вывел в офлайн все злонамеренные поддомены, но и сбросил учетные данные затронутых клиентов.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru