



Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook устранила уязвимость в своей платформе Facebook Marketplace. В случае удачной эксплуатации этой бреши любой желающий мог определить геолокацию продавца и его товаров.

Площадка Facebook Marketplace доступна как из приложения социальной сети, так и через веб-сайт интернет-гиганта. С помощью Marketplace люди могут выставлять на продажу различные вещи.

Исследователь Джон Мосс, работающий с компанией 7 Elements, однажды заинтересовался вопросом возврата украденных вещей, для чего попробовал использовать информацию, которую можно собрать на Facebook Marketplace.

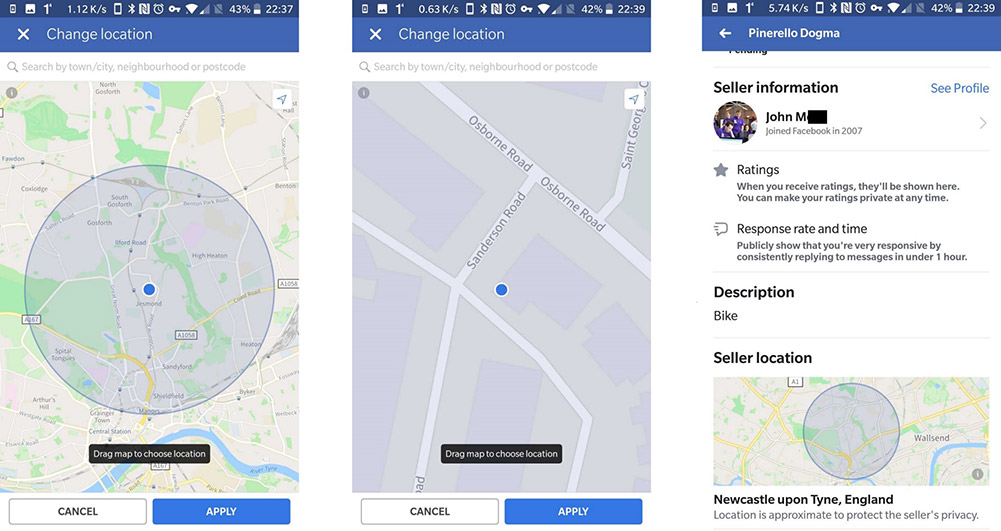
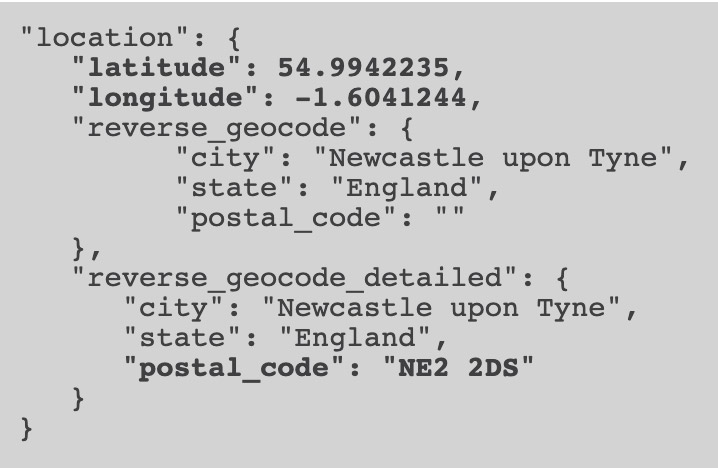
Именно благодаря этому анализу эксперт обратил внимание на JSON-ответы, которые передавало мобильное приложение Facebook. Мосс утверждает, что эти данные содержали точные географические координаты.

«В итоге мне удалось обнаружить, что злоумышленники могут использовать Facebook Marketplace для определения точных координат вещей, которые потенциально можно украсть», — пишет Мосс в блоге.

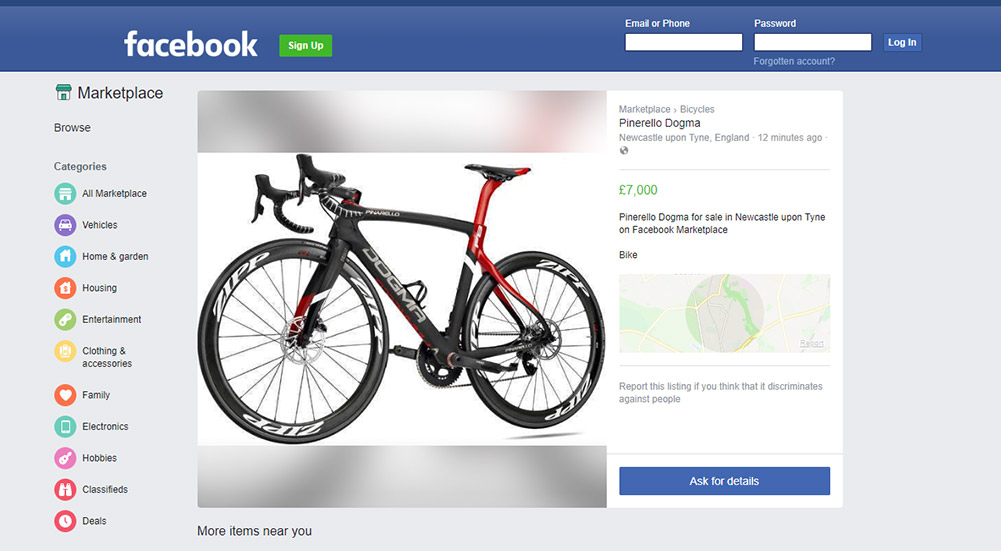
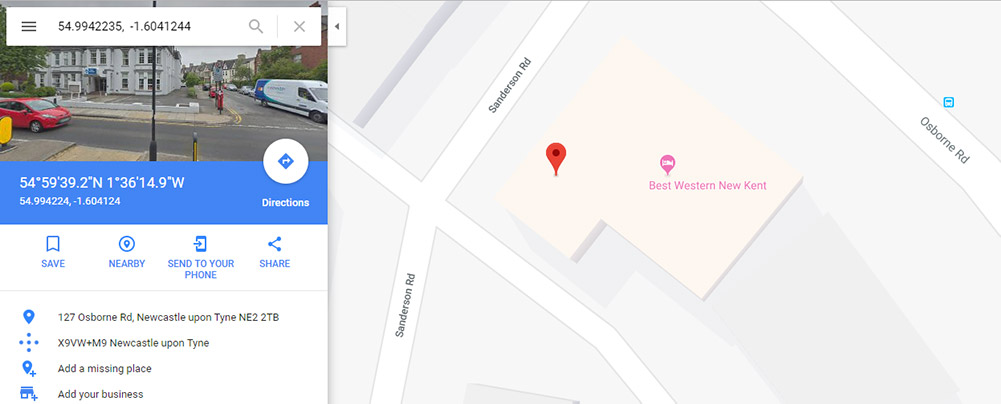
Чтобы подтвердить свою теорию, исследователь выставил на продажу несколько вещей, а затем получил их координаты без необходимости входа в Facebook.

«Меня больше всего беспокоит, что преступники могли бы достаточно легко получить координаты моих велосипедов. Это позволило бы им угнать их», — заявил эксперт.

Мосс утверждает, что Facebook стоило передавать приблизительные координаты, например, указывать почтовый индекс не полностью. Но в передаваемых данных в итоге было следующее:

Специалист утверждает, что Facebook дважды отклоняла его просьбу устранить эту проблему, ссылаясь на то, что это не уязвимость.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru