



Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Фишеры организовали очередную рассылку вредоносных писем, которые на этот раз направлены пользователям видеосервиса Netflix. О новой злонамеренной операции сообщают специалисты антивирусной компании ESET.

Свои вредоносные письма фишеры маскируют под отправленные Netflix уведомления, в которых видеосервис просит подтвердить учетную запись.

Текст писем указывает на то, что сервис Netflix зафиксировал подозрительную активность аккаунта. Чтобы избежать его блокировки, пользователь должен пройти по ссылке и подтвердить свою учетную запись.

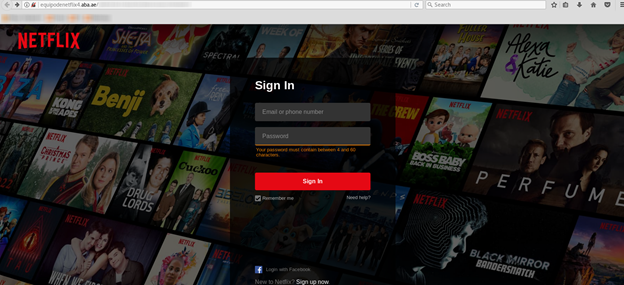
Само собой, по ссылке располагается вредоносная копия официального ресурса Netflix, качественно имитирующая дизайн легитимного сайта.

А вот с URL фишингового сайта киберпреступники не стали заморачиваться — его не старались замаскировать под легитимный домен, в ссылке даже не было упоминания Netflix.

«Нам удалось установить, что домен привязан к бесплатному хостингу, расположенному в ОАЭ», — пишут эксперты ESET.

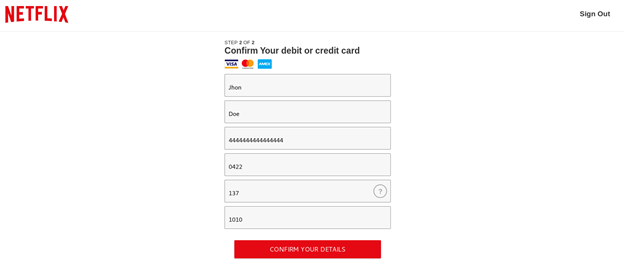
Предполагается, что жертва должна ввести на поддельном сайте свои учетные данные. Если пользователь введет логин и пароль, он будет перенаправлен на форму ввода данных банковской карты.

«Есть основания полагать, что целью атаки является кража личных и банковских данных с последующей перепродажей на черном рынке (такие сведения стоят не менее 45$ или 2800 рублей), а также для совершения целевых атак в будущем», — заключают специалисты.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru