



Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Фишеры организовали очередную рассылку вредоносных писем, которые на этот раз направлены пользователям видеосервиса Netflix. О новой злонамеренной операции сообщают специалисты антивирусной компании ESET.

Свои вредоносные письма фишеры маскируют под отправленные Netflix уведомления, в которых видеосервис просит подтвердить учетную запись.

Текст писем указывает на то, что сервис Netflix зафиксировал подозрительную активность аккаунта. Чтобы избежать его блокировки, пользователь должен пройти по ссылке и подтвердить свою учетную запись.

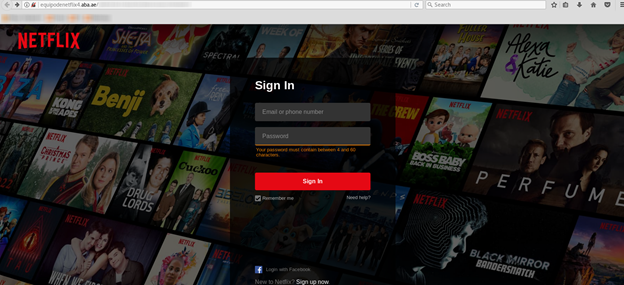
Само собой, по ссылке располагается вредоносная копия официального ресурса Netflix, качественно имитирующая дизайн легитимного сайта.

А вот с URL фишингового сайта киберпреступники не стали заморачиваться — его не старались замаскировать под легитимный домен, в ссылке даже не было упоминания Netflix.

«Нам удалось установить, что домен привязан к бесплатному хостингу, расположенному в ОАЭ», — пишут эксперты ESET.

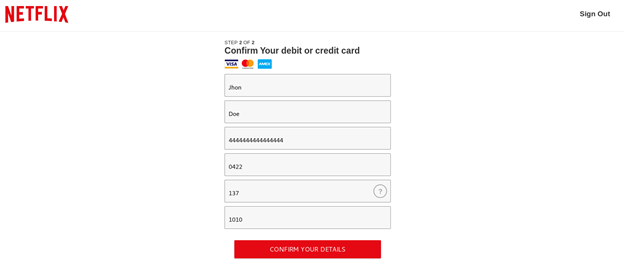
Предполагается, что жертва должна ввести на поддельном сайте свои учетные данные. Если пользователь введет логин и пароль, он будет перенаправлен на форму ввода данных банковской карты.

«Есть основания полагать, что целью атаки является кража личных и банковских данных с последующей перепродажей на черном рынке (такие сведения стоят не менее 45$ или 2800 рублей), а также для совершения целевых атак в будущем», — заключают специалисты.

Подпишитесь на новости

Атака дрона на дата-центр Яндекса нарушила работу сервисов

Облако тоже зависит от вполне земной инфраструктуры. В дата-центре Яндекса в Сасово Рязанской области произошел инцидент, затронувший часть оборудования и работу сервисов. Компания занимается восстановлением.

Как сообщает «Интерфакс», в Яндексе заявили, что ситуация на площадке находится под контролем, пострадавших нет. Команда устраняет последствия происшествия и возвращает затронутые сервисы в строй.

Yandex Cloud также сообщил о перебоях с электропитанием в зоне доступности ru-central1-b. По опубликованной информации, проблемы начались около 1:31 мск 8 октября. Клиентам рекомендовали по возможности перенести нагрузку в другие зоны доступности.

Причину инцидента в приведенном заявлении компании не раскрыли. Поэтому сообщения о пожаре или внешнем воздействии пока не стоит превращать в установленный факт.

Для бизнеса это очередное напоминание: размещение в облаке само по себе не обеспечивает отказоустойчивость. Если приложение зависит от одной площадки, проблемы на ней могут добраться и до пользователей. К сожалению, под раздачу попал и Anti-Malware.ru.

RSS: Новости на портале Anti-Malware.ru