



Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

Партнеры мобильных VPN-приложений пытаются запугать пользователей

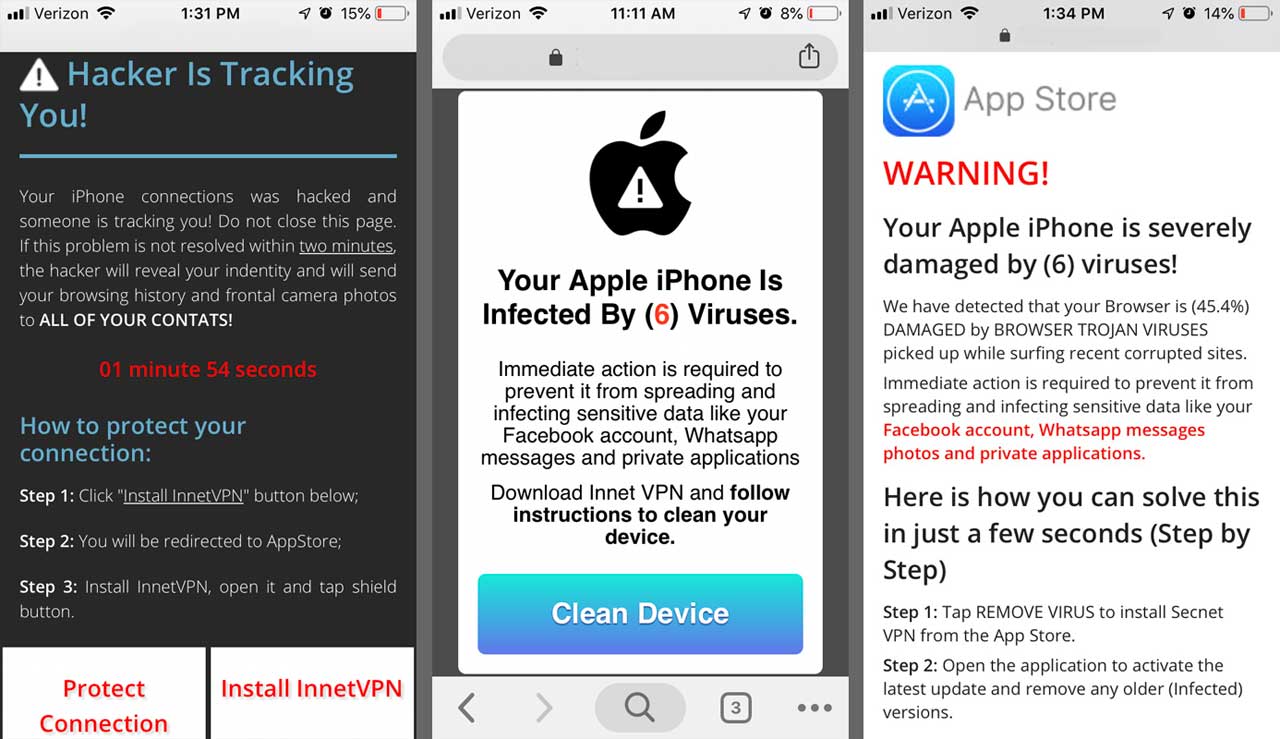
Партнеры компаний, разрабатывающих VPN для мобильных устройств, отображают пользователям мошеннические уведомления, в которых утверждается, что устройство заражено вредоносной программой, взломано или отслеживается. Все это делается для того, чтобы склонить пользователя к оформлению платной подписки.

VPN-компании часто прибегают к использованию партнерских программ, согласно которым различные сайты и онлайн-маркетологи рекламируют их продукт за определенный процент от его стоимости.

Чтобы эта схема работала, создаются специальные ссылки с идентификатором. Если пользователь прошел по такой ссылке и купил продукт, часть этих денег уходит партнерам.

К сожалению, такой подход порождает многих недобросовестных партнеров, которые готовы заставить пользователя купить рекламируемый продукт всеми правдами и неправдами.

Тактика таких компаний включает методы запугивания пользователя, откровенную ложь и мошеннические действия — делается все, чтобы заставить человека установить нужное VPN-приложение.

Для достижения своих целей партнеры выкупают рекламные кампании, которые потом перенаправляют пользователя на мошеннические сайты во время веб-серфинга. Далее отображается какое-нибудь пугающее сообщение о заражении вредоносом, а юзеру рекомендуется установить специальную программу, которая якобы решит все проблемы.

Стоит отметить, что сами разработчики VPN-приложений не имеют ни малейшего понятия о том, каким образом партнеры пытаются навязать пользователям установку этих программ. Так что их винить в этом не стоит.

Несколько дней назад мы сообщали, что Координационный центр Университета Карнеги Меллон заявил: по меньшей мере четыре VPN-приложения, используемые корпоративными клиентами, содержат уязвимости. Среди проблемных приложений эксперты выделили VPN-сервисы от Cisco, F5 Networks, Palo Alto Networks и Pulse Secure. 

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru