



Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Новая фишинговая кампания, получившая имя «The Nasty List», атакует пользователей Instagram с целью заполучить их учетные данные. Если злоумышленникам удается взломать какой-либо аккаунт, он будет принимать участие в дальнейшей мошеннической деятельности.

«The Nasty List» действует за счет взломанных учетных записей, рассылая специальные сообщения подписчикам таких аккаунтов. В этих сообщениях говорится о том, что аккаунт пользователя якобы был замечен в некоем списке под названием «Nasty List».

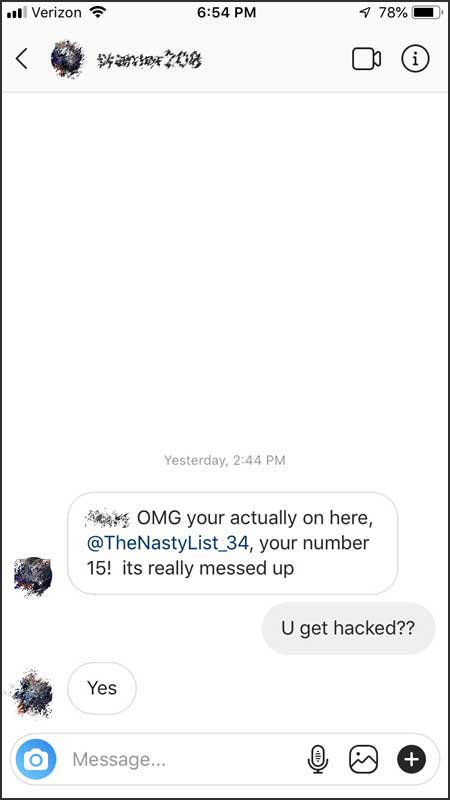
Текст сообщения выглядит всегда приблизительно так:

«Ничего себе, ты действительно здесь — @TheNastyList_34. Твой номер — 15. Это очень плохо».

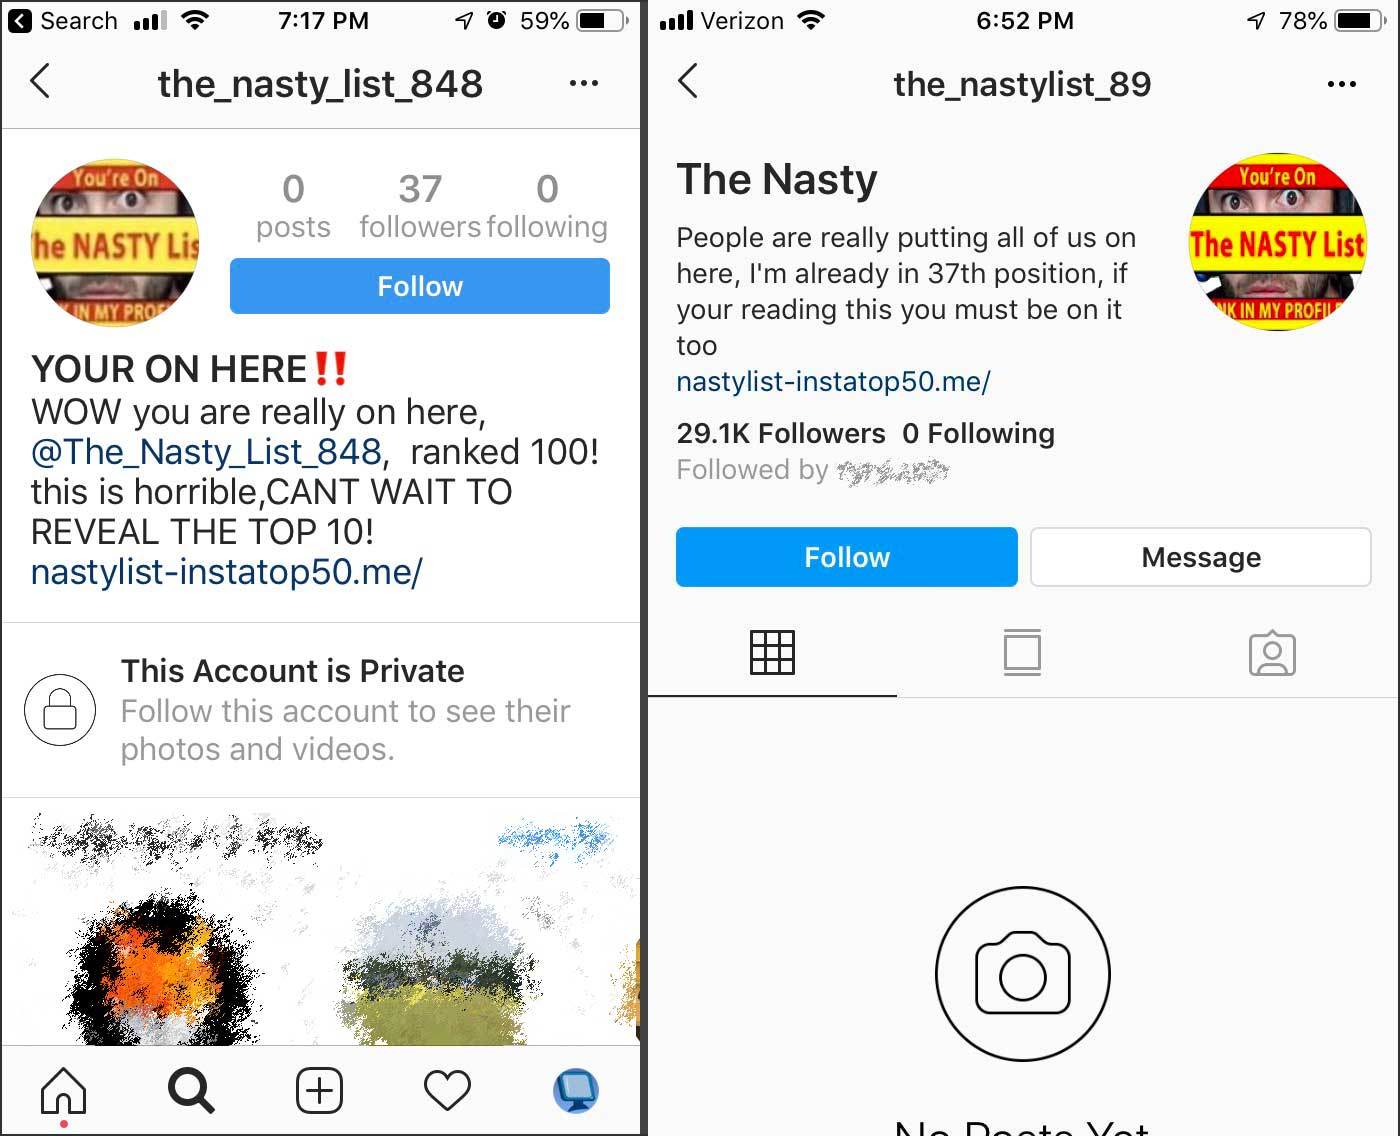
Такого рода личные сообщения рассылаются абсолютно всем подписчикам взломанной учетной записи. В случае посещения страницы, ссылка на которую содержится в мошеннических сообщениях, вы попадаете в профиль, который будет называться «The Nasty», «Nasty List» или «YOUR ON HERE!!».

В описании учетной записи содержится вводящая в заблуждение информация: «Люди действительно заносят нас сюда, у меня уже 37 место. Если ты это читаешь, ты тоже должен быть в списке».

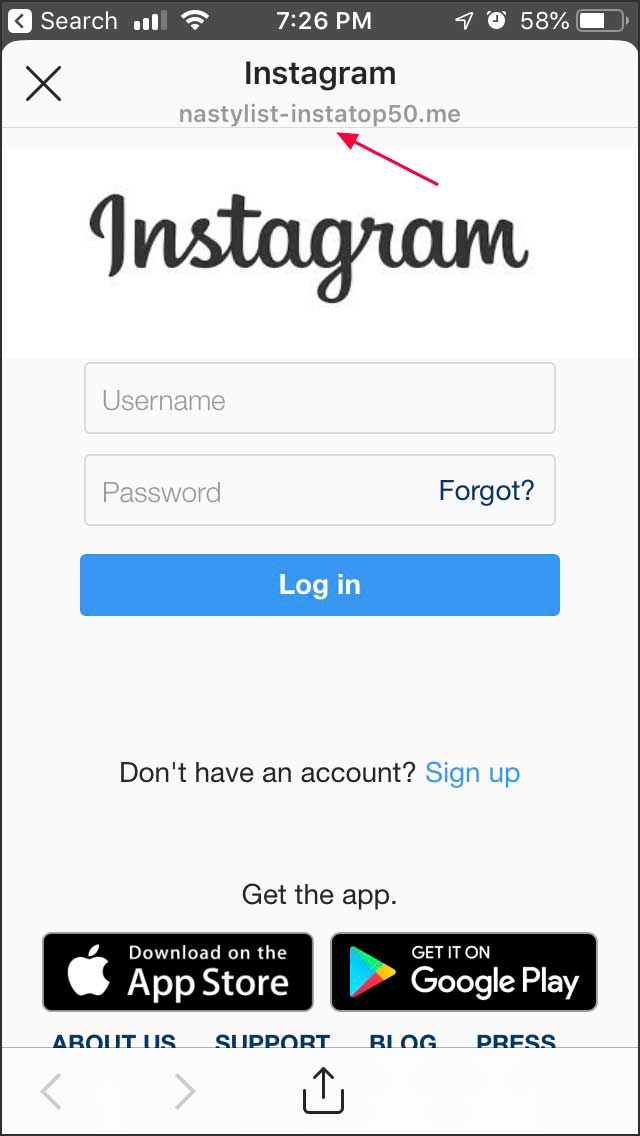
Вся же суть кроется в наличии ссылки в описании странных аккаунтов. Этот URL ведет на nastylist-instatop50[.]me, он якобы открывает список «Nasty List» и должен показать ваше место в нем.

При посещении данного адреса открывается страница, выглядящая как легитимная страница для входа в сервис Instagram.

Остальное вы уже и сами поняли — если пользователь попытается войти в свой аккаунт, введя учетные данные на этой странице, они попадут прямиком в руки киберпреступников. А далее взломанный аккаунт будет использоваться для дальнейшей рассылки фишинговых сообщений.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru