



Kaspersky Internet Security для Android теперь предупреждает о шпионах

Kaspersky Internet Security для Android теперь предупреждает о шпионах

Kaspersky Internet Security для Android теперь предупреждает о шпионах

«Лаборатория Касперского» анонсировала новые возможности своего антивирусного продукта для мобильной операционной системы Android. Теперь антивирус будет предупреждать пользователей, если на их смартфонах установлены легальные шпионские программы (stalkerware или spouseware).

Такие программы в последнее время стали настоящей проблемой — менее чем за $100 можно приобрести возможность следить за своими близкими. Было зафиксировано множество случаев домашнего насилия, которое стало следствием шпионажа с использованием spouseware.

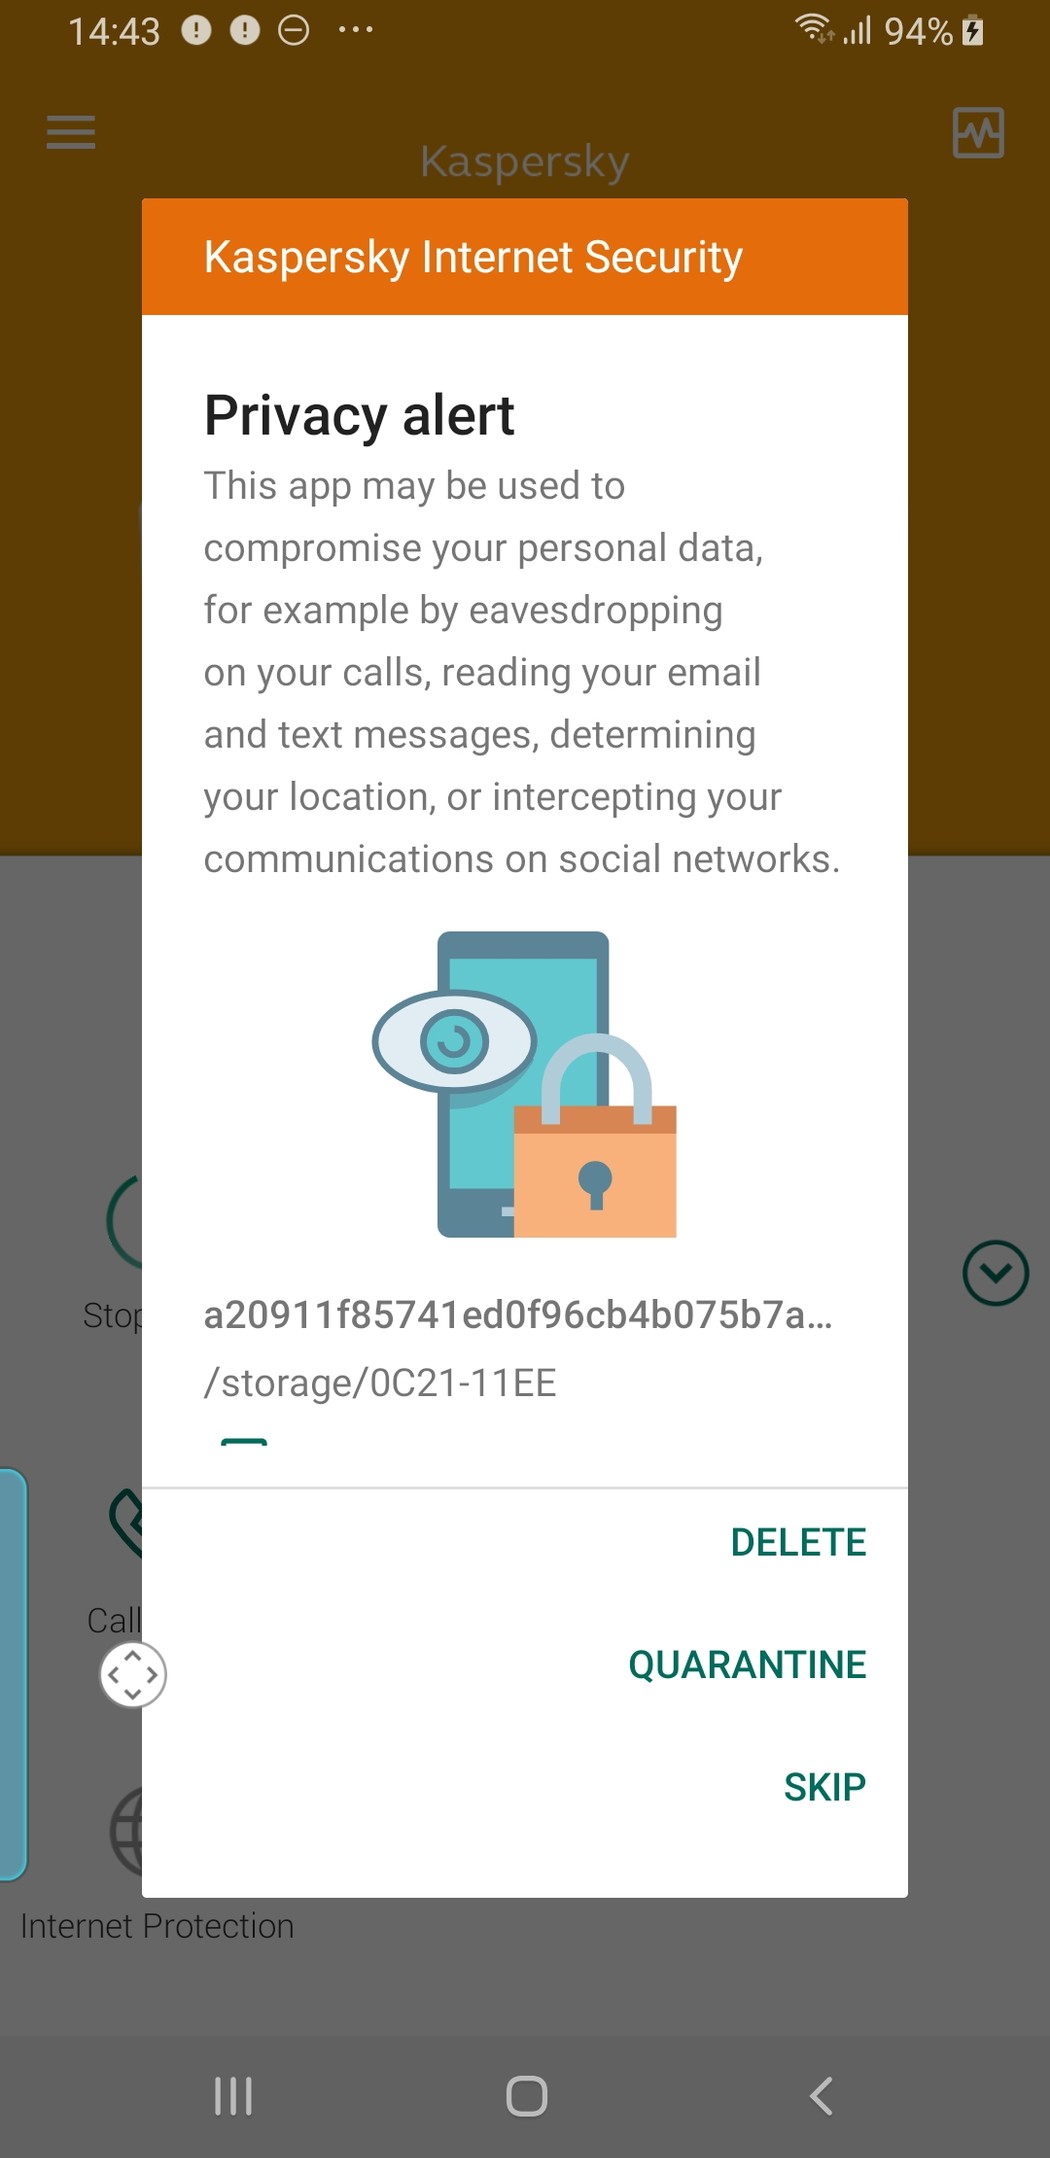
Теперь продукт «Лаборатории Касперского» будет выводить предупреждение, которое можно увидеть на картинке ниже. Пользователи Android смогут воспользоваться тремя опциями: удалить потенциально опасное приложение, отправить его в карантин или пропустить алерт для этой программы.

«Мы приняли решение пересмотреть реакцию нашего продукта на такого рода программы. В результате мы придумали для легальных шпионских программ специальные предупреждения», — объясняет Алексей Фирш, эксперт «Лаборатории Касперского».

«Мы убеждены в том, что пользователи должны быть в курсе того, что на их устройстве установлены подобные приложения».

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru