



iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

В официальном iOS-приложении WordPress был исправлен серьезный баг, который раскрывал сторонним сайтам токены аутентификации, принадлежащие аккаунтам пользователей. О выпуске патча сообщила компания Automattic, которая стоит за платформой WordPress.com.

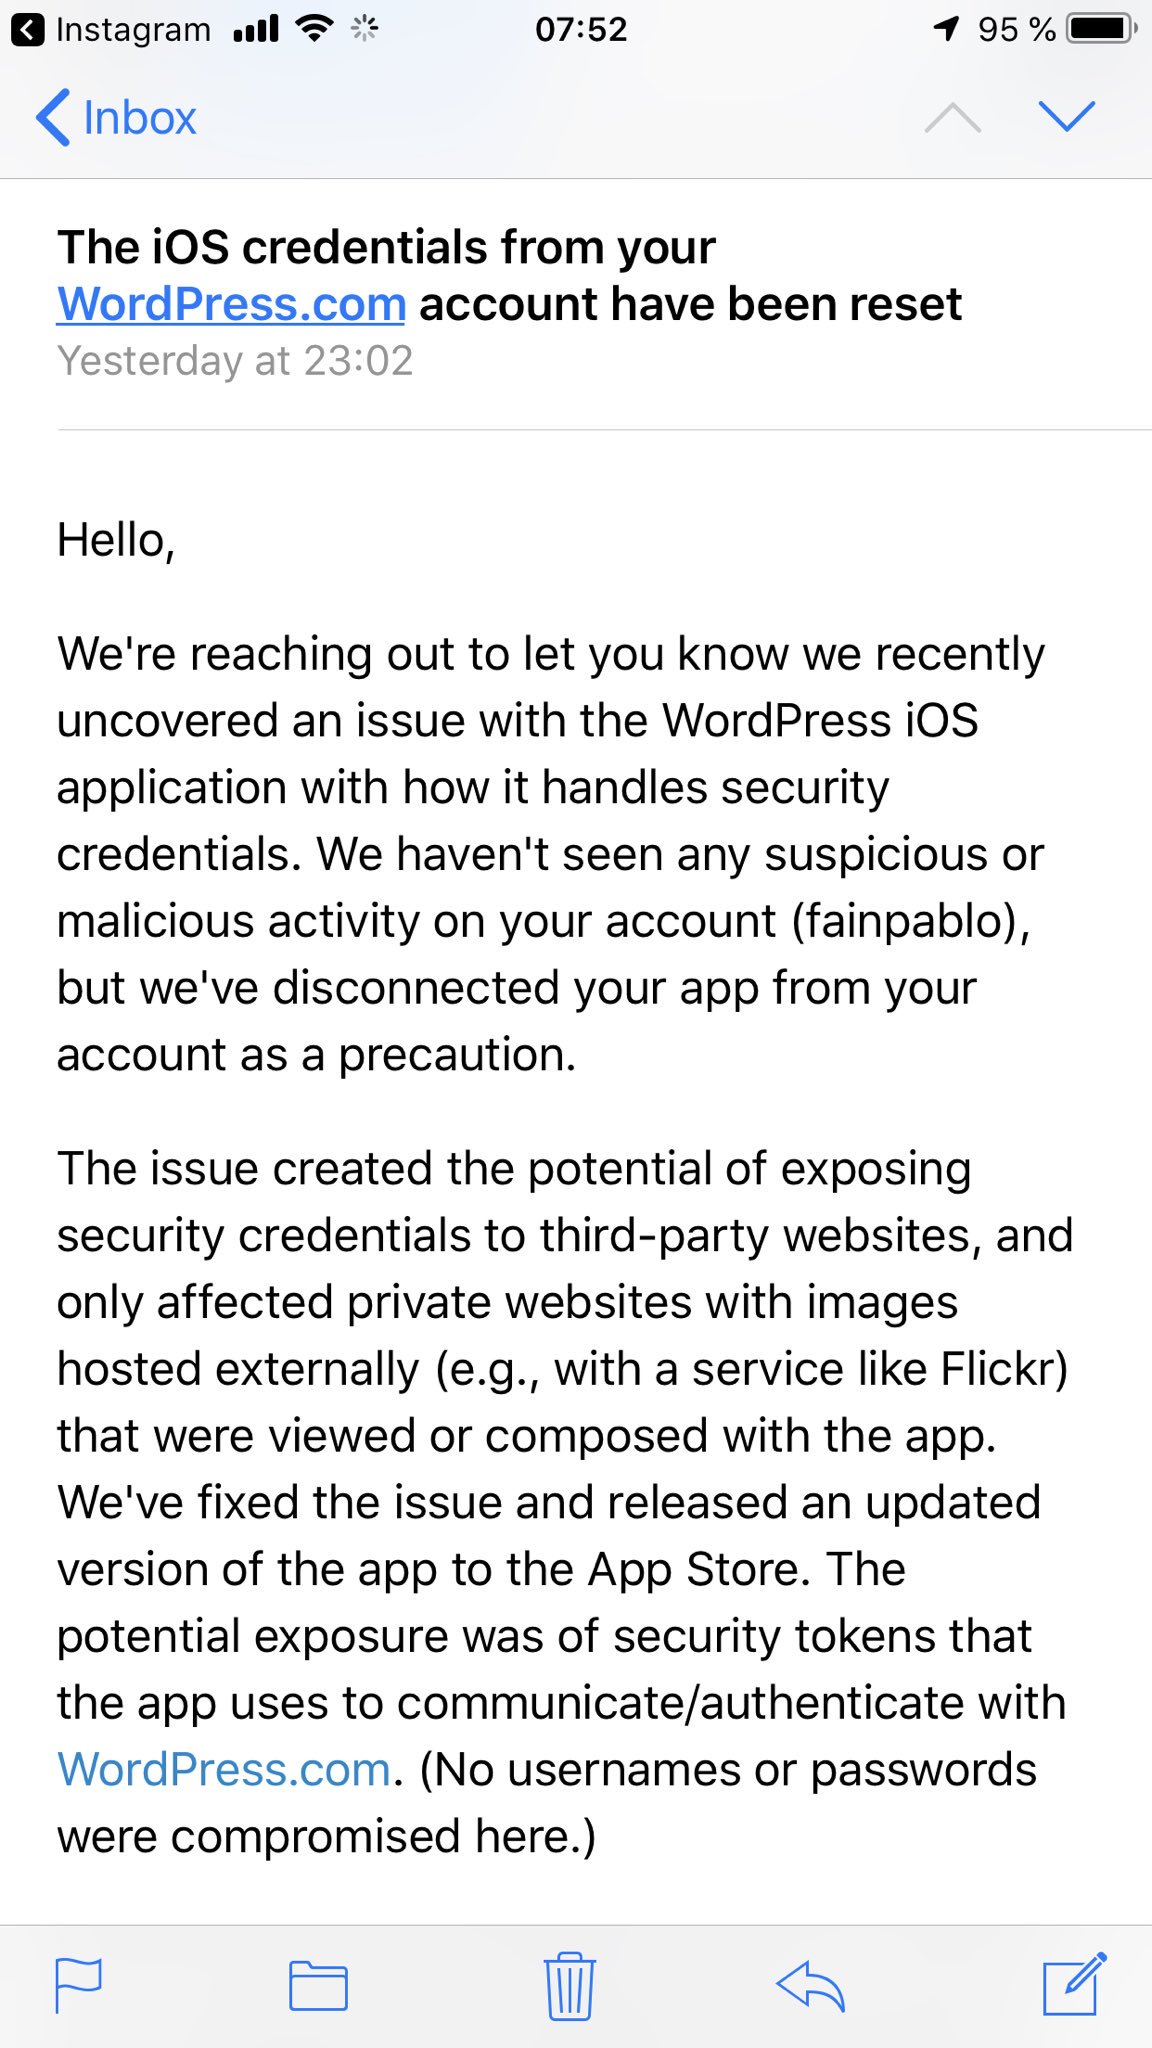
«Проблема безопасности создавала возможность раскрытия токенов сторонним сайтам. Мы исправили брешь и опубликовали обновленную версию приложения в магазине App Store», — сообщила компания в письме, которое было разослано пользователям.

В Automattic уточнили, что имена пользователей и пароли были вне зоны риска, раскрывались только токены, которые предназначены для коммуникации приложения с WordPress.com.

Проблема заключается еще и в том, что в логах некоторых сторонних сайтов могли остаться утекшие токены. В этом случае недобросовестные владельцы таких сайтов могут использовать их в своих целях.

Воспользовавшись этими токенами, можно получить доступ к аккаунтам пользователей без необходимости вводить учетные данные.

Automattic не предоставила никаких технических деталей бага, а также пока не сообщает о том, как ей удалось обнаружить проблему. С копией письма компании можно ознакомиться ниже (ее предоставил пользователь Twitter).

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru