



Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Неизвестные киберпреступники — хотя для кого-то более приемлемым словом будет «хактивисты» — рассылают вредоносную программу для Windows под видом манифеста Брентона Харрисона Тарранта, который недавно устроил массовую стрельбу в мечетях Крайстчерча. Об этом сообщили исследователи Blue Hexagon.

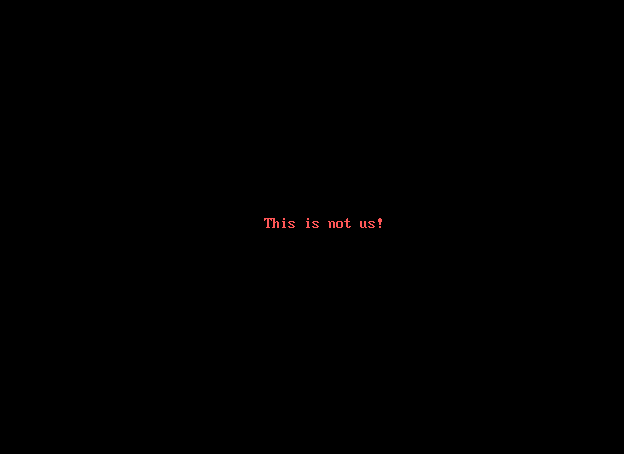
Судя по всему, авторы этой программы решили проучить тех, кто пытается скачать написанный Таррантом манифест. После открытия этой вредоносной версии система пользователя перезагрузится, а сам он будет дальше созерцать антирасистское послание.

Вредонос работает грубо и эффективно — он перезаписывает MBR (главная загрузочная запись), которая необходима системе, чтобы загрузиться. Именно так зловреду удается добиться перманентного отображения картинки вместо запуска системы Windows.

Напомним, что манифест Тарранта был наполнен националистическими антииммигрантскими и антимусульманскими идеями. В нем преступник также обвинял людей, нанимающих мигрантов на определенные должности.

«Злоумышленники сохранили подлинный контент манифеста, однако снабдили документ дополнительными функциями. Два варианта — вредоносный и первородный — можно отличить», — объясняет эксперт Blue Hexagon.

В бойне, к великому сожалению, погибло более 50 людей, которых безжалостный Таррант расстрелял, попутно записывая происходящее на GoPro и транслируя все на Facebook.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru