



Код на C/С++ оказался самым опасным по количеству уязвимостей

Код на C/С++ оказался самым опасным по количеству уязвимостей

Код на C/С++ оказался самым опасным по количеству уязвимостей

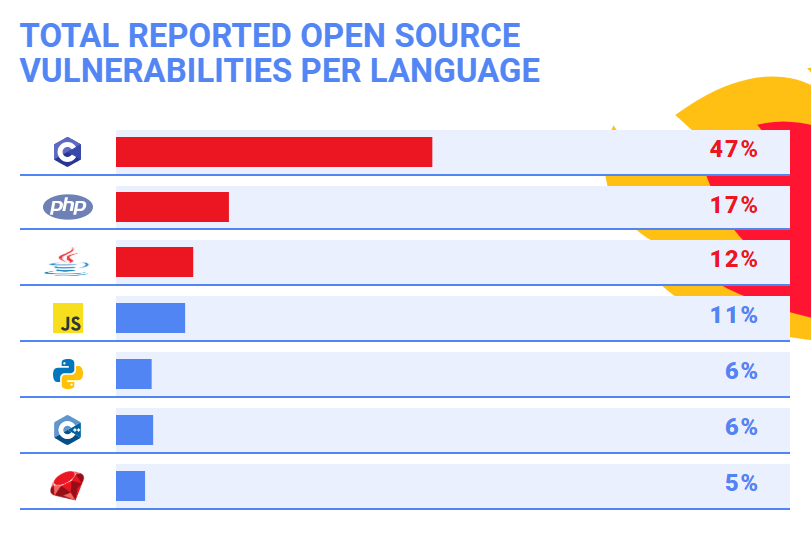
Специалисты компании WhiteSource, занимающейся безопасностью, недавно провели исследование уязвимостей открытого кода, написанного на семи наиболее популярных языках программирования. В процессе анализа уязвимостей исследователи использовали базу данных компании, содержащую информацию об уязвимостях из множества источников.

Среди таких источников была база National Vulnerability Database (NVD), а также трекеры проблем безопасности на GitHub.

В итоге были проанализированы проекты на следующих языках: C, Java, JavaScript, Python, Ruby, PHP, и C++. Именно они, по данным компании, являются самыми популярными языками за последние несколько лет.

Для многих экспертов не стало сюрпризом, что самым проблемным языком программирования оказался C. Он лидирует с большим отрывом — почти 50% проанализированных уязвимостей оказались в проектах, написанных на нем.

«Это не говорит о том, что C — наименее защищенный из всех проанализированных языков. Множество уязвимостей в проектах конкретно на этом языке можно объяснить несколькими факторами», — отмечет команда WhiteSource.

«Во-первых, язык C используется дольше всех остальных языков, которые участвовали в нашем исследовании. Следовательно, на нем написано гораздо больше кода. C также является одним из языков, которые стоят за такими крупными проектами, как OpenSSL и ядро Linux».

Открытый код на другом языке — C++ — удостоился «чести» занять первое место по количеству уязвимостей, обнаруженных за последние пять лет. А JavaScript столкнулся с постоянно растущим числом брешей за последние 10 лет.

А вот самым защищенным кодом, исходя из исследования WhiteSource, оказался код на Python.

Подпишитесь на новости

Обвиняемый в убийстве инсценировал смерть с помощью ИИ и козы в Индии

ИИ уже помогает писать код и рисовать презентации, а житель Индии решил с его помощью организовать собственные похороны. По версии полиции, 38-летний Раджкумар Раджбхар использовал поддельное изображение кремации, чтобы избежать суда по делу об убийстве.

Как сообщает NDTV со ссылкой на полицию, мужчина находился под залогом по делу о гибели Йогеша Сингха в 2016 году. Во время разбирательства в суд поступило свидетельство о смерти самого обвиняемого.

За документом, утверждают правоохранители, стояла постановка. Вместо человеческого тела кремировали козу, а с помощью ИИ подготовили изображение с лицом Раджбхара на погребальном костре.

Для убедительности добавили фотографии похоронной процессии и обрядов. На основании представленных материалов было выдано свидетельство о смерти.


Полиция считает, что у инсценировки была и финансовая цель. Раджбхар собирал у людей деньги, обещая вложить их на фондовом рынке. Исчезновение в статусе покойника должно было избавить его и от необходимости возвращать средства.

25 октября мужчину задержали возле места его проживания в штате Уттар-Прадеш. Теперь ему предстоит продолжить участие в процессе по делу об убийстве. Дополнительно возбуждено дело о подделке документов.

RSS: Новости на портале Anti-Malware.ru