



Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

Facebook помогла экспертам лучше тестировать защищенность приложения

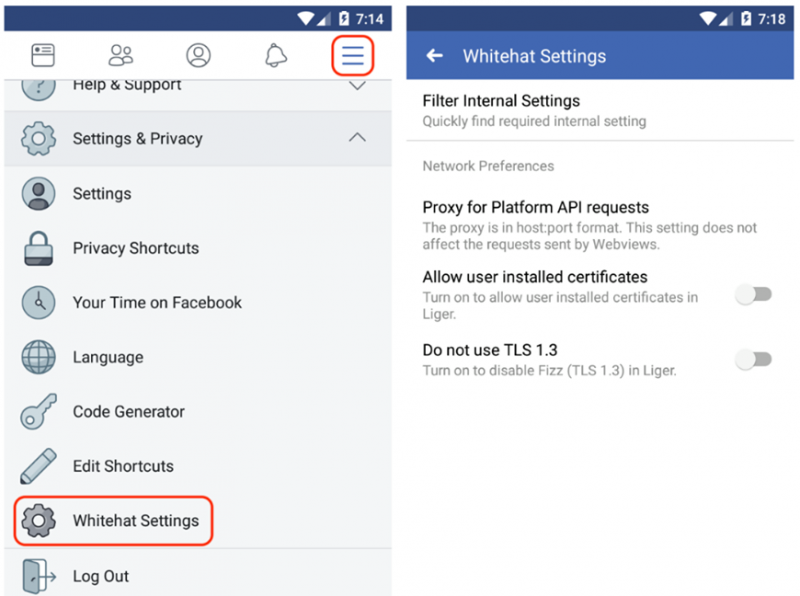
Facebook представила новую настройку в одноименных мобильных приложениях, которая поможет этичным хакерам тестировать защищенность Facebook для мобильных операционных систем.

Ранее проблема заключалась в использовании Facebook различных защитных механизмов (например, привязка сертификата) для защиты связи между приложениями, запущенными на устройствах пользователя, и серверами интернет-гиганта.

Из-за такого подхода специалистам по поиску багов и уязвимостей было трудно искать бреши на серверной стороне. Многие этичные хакеры жаловались американской корпорации на это.

В итоге Facebook прислушалась к обратной связи, реализовав новую настройку, которой могут воспользоваться все исследователи в области кибербезопасности. Активация новой функции позволит специалистам анализировать трафик, который проходит через приложения Facebook, Messenger и Instagram.

Это также поможет настроить прокси для запросов Platform API (на Android), не использовать TLS 1.3 и разрешить сертификаты, установленные пользователями.

Всем экспертам, которые захотят воспользоваться нововведением, следует активировать соответствующую настройку в веб-версии Facebook, а затем ее же в мобильном приложении.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru