



Основатель Yoroi поделился инструментом для статического анализа

Основатель Yoroi поделился инструментом для статического анализа

Основатель Yoroi поделился инструментом для статического анализа

Исследователь вредоносных программ и основатель компании Yoroi Марко Рамилли поделился простеньким инструментом для статического анализа кода зловредов. Именно этот инструмент Рамилли использовал в ходе своего обширного исследования злонамеренных программ.

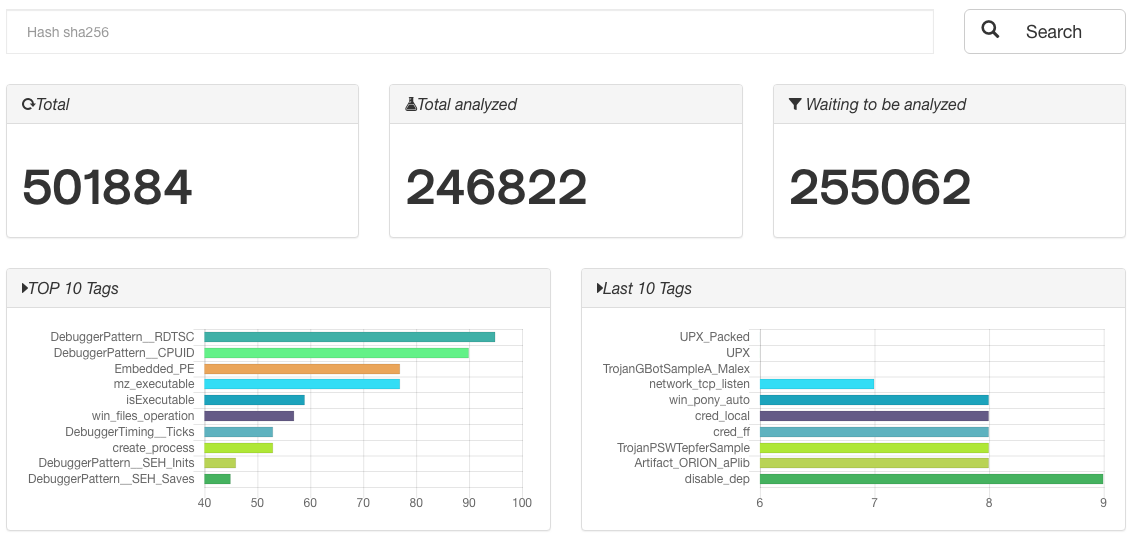
Эксперт поделился разработкой в Twitter. По его словам, всем желающим теперь доступен статический анализ более чем 240 000 семплов вредоносных программ.

За интерфейсом, который мы приводим ниже, стоит живой движок, анализирующий бинарные файлы. По каждому семплу можно вызвать всплывающее окно, в котором будут детали анализа.

«Есть возможность поиска по sha256 — просто вставьте его в поисковую строку и нажмите кнопку “Search“», — пишет Рамилли.

Воспользоваться инструментом можно по этой ссылке.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru