



Instagram тестирует функцию, которая защитит пользователей от ботов

Instagram тестирует функцию, которая защитит пользователей от ботов

Instagram тестирует функцию, которая защитит пользователей от ботов

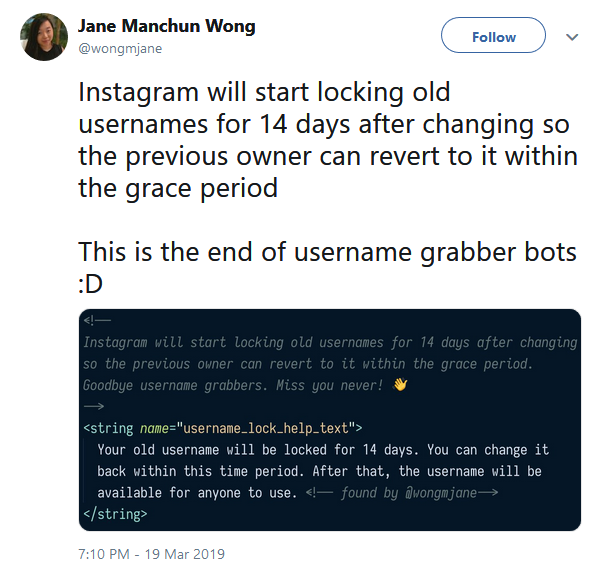
Команда Instagram тестирует новую функцию, которая будет автоматически блокировать имя пользователя (username) на 14 дней после того, как юзер переключится на новый ник (handle). Подобные возможности были обнаружены в альфа-версии приложения для Android.

Новый функционал обнаружила исследователь Джейн Манчун Вонг. Предполагается, что это нововведение поможет остановить популярную у киберпреступников практику, благодаря которой плодятся боты, использующие имена пользователей, которые сменили ник.

По словам исследователя, блокировка имен пользователей реализована в альфа-версии приложения Instagram Android под номером 87.0.0.0.24.

«Разработчики Instagram должны как можно скорее оснастить стабильную версию приложения этой функцией, предоставив пользователям защиту от кибермошенников», — пишет Вонг в Twitter.

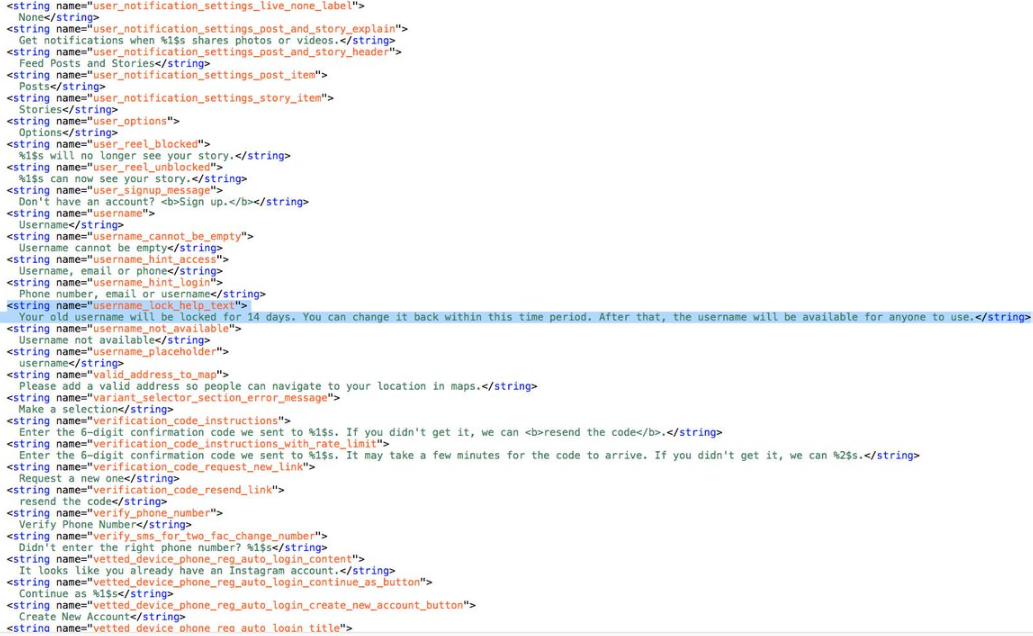
Исследователь опубликовала содержимое файла strings.xml, где можно увидеть имплементацию блокировки имен пользователей.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru