



IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

IDC: Мировые расходы на безопасность достигнут $103,1 млрд в 2019 году

По прогнозам IDC, мировые затраты на аппаратные средства, программное обеспечение и сервисы, предназначенные для обеспечения безопасности, достигнут в 2019 году $103,1 миллиардов. Таким образом, этот показатель обойдет на 9,4% показатель 2017 года.

Такие данные IDC приводит в своем материале «Worldwide Semiannual Security Spending Guide». Ожидается, что пик расходов на защитные решения придется на 2022 год, когда сумма достигнет $133,8 миллиардов.

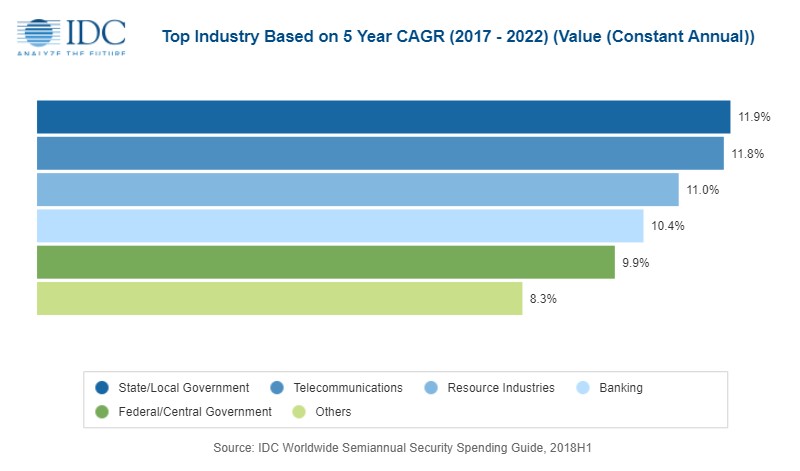
В 2019 самые большие суммы на кибербезопасность потратят три сферы: банки, дискретное производство и госучреждения. В общей сумме они потратят более $30 миллиардов.

Три другие сферы — обрабатывающая промышленность, профессиональные услуги и телекоммуникации — потратят в этом году более $6 миллиардов. Однако самый большой рост расходов все же придется на государственные учреждения.

«В процессе анализа самых быстрорастущих сегментов безопасности мы наблюдали целый спектр сфер вроде кредитных организаций и госучреждений, которым надлежит обеспечить безопасность конфиденциальной информации», — комментирует вице-президент IDC по программным продуктам Джессика Гепферт.

«Помимо этого, телекоммуникационным компаниям также придется увеличить свои расходы на безопасность. Однако в целом можно сделать вывод, что независимо от индустрии такие технологии останутся в приоритете в процессе распределения бюджета».

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru