



Фишеры опозорились, прикрепив к письмам легитимный PowerShell

Фишеры опозорились, прикрепив к письмам легитимный PowerShell

Фишеры опозорились, прикрепив к письмам легитимный PowerShell

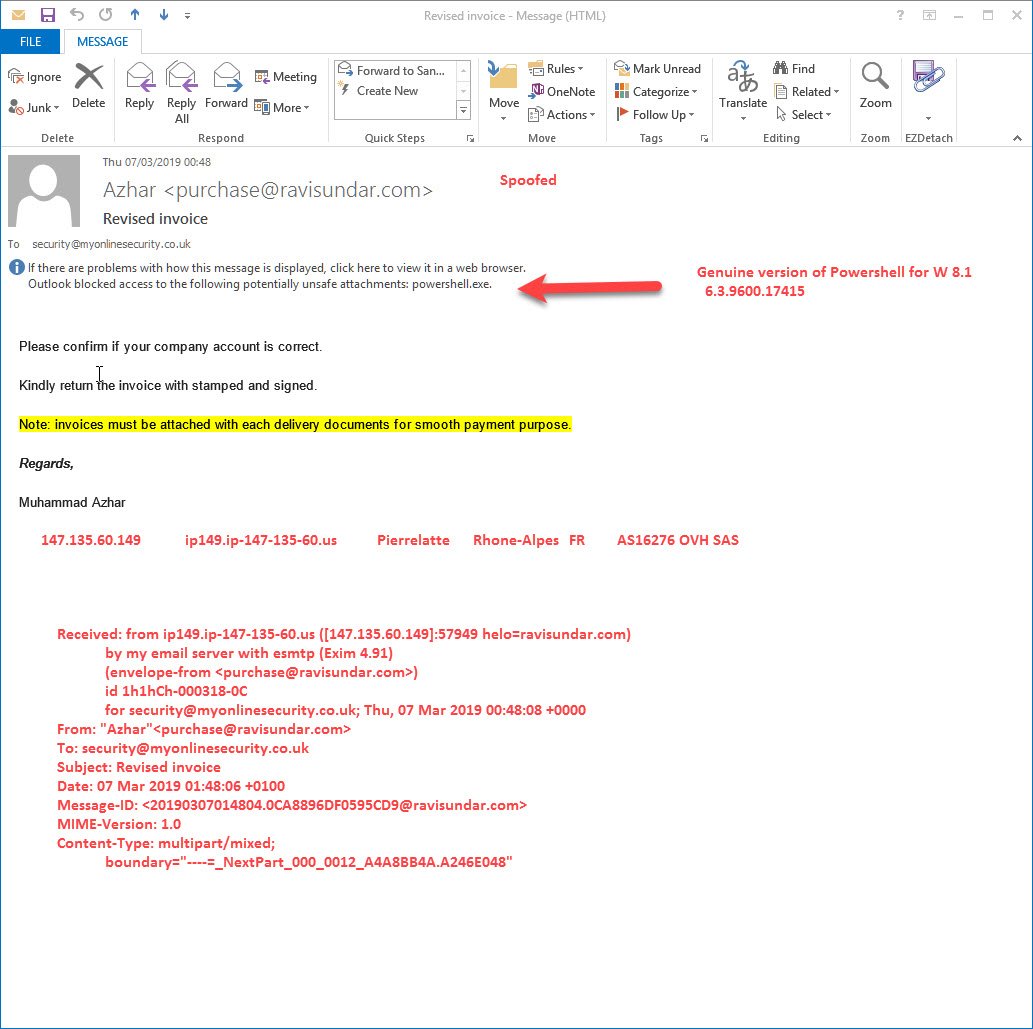
Злоумышленники опозорились в недавней фишинговой кампании, прикрепив к письмам легитимный исполняемый файл PowerShell вместо вредоносной программы. Таким образом, адресатам совершенно ничего не угрожало, даже если бы они запустили прикрепленный файл.

На фишинговое письмо обратили внимание специалисты сервиса My Online Security, на адрес которого был отправлен один из образцов. Адрес отправителя был подделан, а само письмо запрашивало подтверждение счета компании.

Внутри письма можно было найти файл powershell.exe, который блокировался любым почтовым сервисом из соображений безопасности. Все дело было в расширении — любой exe-файл будет блокироваться, пока вы не переименуете его.

Эксперты My Online Security уверены, что злоумышленник хотел использовать файл LNK для атаки — это довольно распространенный в последнее время метод доставки вредоносных программ, который взяли на вооружение многие киберпреступники.

Тот факт, что в атаках с помощью ярлыков LNK использовались команды PowerShell, которые помогали запустить вредоносную составляющую на компьютере жертвы, как раз и натолкнул специалистов на изначальные намерения злоумышленников.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru