



Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

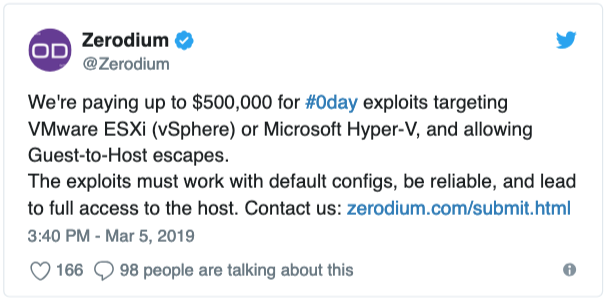
Zerodium объявила, что готова выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Такие решения можно встретить в датацентрах, работающих с облачными вычислениями. Hyper-V, например, является основой платформы Microsoft Azure, а VMware vSphere используется Amazon Web Services и SAP.

Как известно, облачные сервисы в последние годы постепенно становятся частью критической инфраструктуры. Следовательно, их безопасность выходит на передний план и становится ключевым фактором.

Именно поэтому компания Zerodium, которая специализируется на эксплойтах, объявила о своих планах выплатить до $500 000 за полностью рабочую 0-day брешь в Hyper-V и vSphere. Частью условий является возможность атакующего, который будет использовать эту дыру, проникнуть из виртуальной системы в хост.

«Эксплойты должны работать с конфигурацией по умолчанию, быть надежными, а также приводить к полному доступу к хосту», — пишет компания в Twitter.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru