



Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

Zerodium предлагает до $500 000 за 0-day в Hyper-V и vSphere

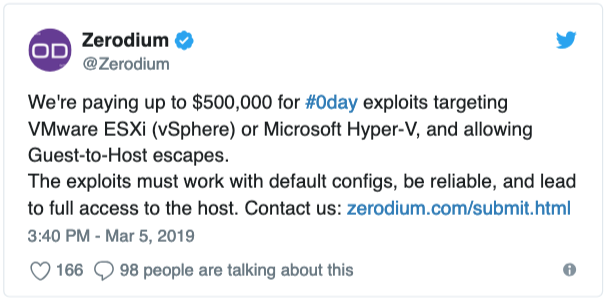
Zerodium объявила, что готова выплатить до $500 000 за обнаружение 0-day уязвимостей в облачных технологиях вроде Microsoft Hyper-V и VMware vSphere. Hyper-V и vSphere представляют собой гипервизоры — определенный софт, позволяющий одному хост-компьютеру запустить несколько операционных систем.

Такие решения можно встретить в датацентрах, работающих с облачными вычислениями. Hyper-V, например, является основой платформы Microsoft Azure, а VMware vSphere используется Amazon Web Services и SAP.

Как известно, облачные сервисы в последние годы постепенно становятся частью критической инфраструктуры. Следовательно, их безопасность выходит на передний план и становится ключевым фактором.

Именно поэтому компания Zerodium, которая специализируется на эксплойтах, объявила о своих планах выплатить до $500 000 за полностью рабочую 0-day брешь в Hyper-V и vSphere. Частью условий является возможность атакующего, который будет использовать эту дыру, проникнуть из виртуальной системы в хост.

«Эксплойты должны работать с конфигурацией по умолчанию, быть надежными, а также приводить к полному доступу к хосту», — пишет компания в Twitter.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru