



90% взломанных в 2018 CMS составляют сайты на WordPress

90% взломанных в 2018 CMS составляют сайты на WordPress

90% взломанных в 2018 CMS составляют сайты на WordPress

Около 90% взломанных систем управления контентом (CMS), защиту которых злоумышленникам удалось пробить в 2018 году, были сайтами на движке WordPress. Такой информацией поделились специалисты компании Sucuri, которая занималась расследованием этих инцидентов.

Согласно отчету Sucuri, с большим отрывом второе, третье и четвертое место по популярности взлома занимают: Magento (4,6%), Joomla (4,3%) и Drupal (3,7%).

Эксперты считают, что причиной большинства успешных взломов были уязвимости в плагинах и темах, проблемы ошибочной конфигурации, а также отсутствие должной поддержки со стороны вебмастеров, которые часто забывают обновить свои CMS, темы и плагины.

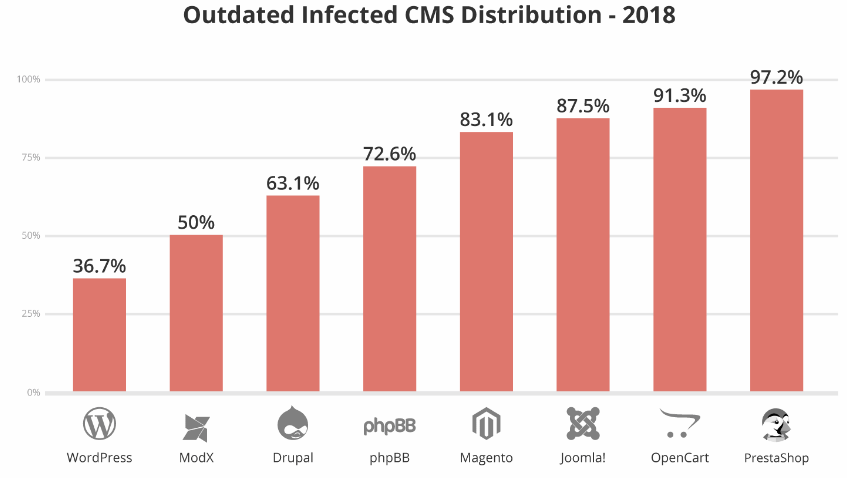
По оценкам исследователей, 56% проанализированных сайтов имели непропатченный движок. В случае с WordPress — только 36% сайтов на этой CMS не установили необходимые для безопасности обновления.

Ресурсы, которые работали на PrestaShop, OpenCart, Joomla и Magento, почти всегда имели дыры в безопасности именно благодаря игнорированию вышедших патчей.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru