



Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Посторонний пробел в HTTP-ответах, отправляемых веб-серверами, которые находятся под контролем киберпреступников, последние полтора года позволял исследователям Fox-IT достаточно легко идентифицировать эти вредоносные серверы.

А причиной этому стал факт использования злоумышленниками коммерческого инструмента Cobalt Strike, который предназначен для пентестов (тестирования на проникновение).

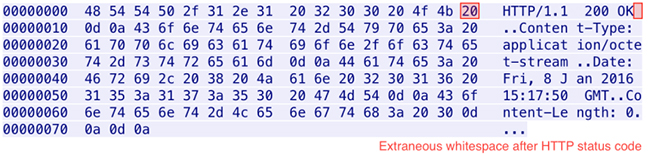
Одна из задач, которая реализуется за счет использования Cobalt Strike, — осуществление таргетированных атак. Используемая киберпреступниками версия содержала нетипичный лишний пробел, который можно было наблюдать в ответах сервера.

«По иронии судьбы Cobalt Strike, предназначенный изначально для симуляции действий киберпреступников, был взят на вооружение самими киберпреступниками. Среди использующих этот фреймворк злоумышленников можно выделить следующие группы: Navigator/FIN7, APT29», — пишут исследователи Fox-IT.

Вся суть исследования Fox-IT заключалась в изучении коммуникации вредоносного пейлоада с командным сервером C&C. Эксперты отметили наличие лишнего пробела в ответах командных центров. Это позволило «маркировать» все серверы, принадлежащие атакующим.

Однако с января 2019 года ситуация осложнилась выходом новой версии Cobalt Strike (v3.1.3). В ней разработчики избавились от этого бага.

Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru