



Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Системам Windows, macOS, Linux и FreeBSD угрожает новая уязвимость, подробности которой раскрыли на этой неделе на конференции NDSS 2019, посвященной вопросам безопасности.

Брешь получила имя Thunderclap, она затрагивает все периферийные устройства, работающие через Thunderbolt. Злоумышленник может подключить к компьютеру вредоносное устройство, что позволит украсть информацию непосредственно из оперативной памяти системы.

Само собой, атакующий таким способом может получить доступ к конфиденциальной информации. Команда исследователей, рассказавшая об этой проблеме, заявила, что производимые с 2011 года десктопы и лэптопы от Apple уязвимы.

«По этой же логике, многие ноутбуки и десктопы, на которых могут быть запущены системы Windows и Linux, также подвержены этой проблеме. Есть только два условия: они должны быть относительно новыми (произведены с 2016 года) и поддерживать интерфейс Thunderbolt», — объясняют эксперты.

Специалисты утверждают, что Thunderclap затрагивает все версии Thunderbolt: Thunderbolt 1, Thunderbolt 2 и Thunderbolt 3. Суть проблемы заключается в том, что ОС автоматически доверяет устройству, подключенному через этот интерфейс.

Таким образом, девайсу предоставляется полный доступ к памяти системы по умолчанию. Все это делает эту брешь крайне опасной.

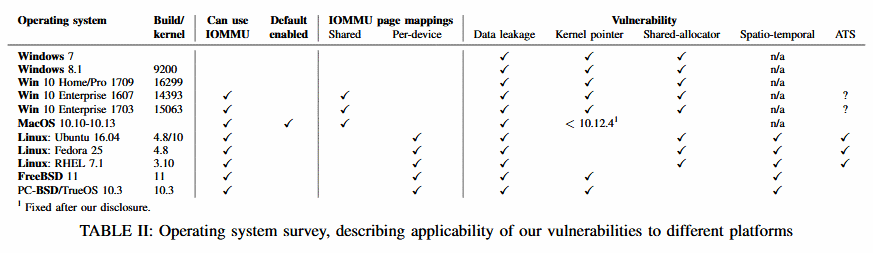
Как видно из таблицы ниже, большинство брешей Thunderclap до сих пор непропатчены.

С отчетом экспертов «Thunderclap: Exploring Vulnerabilities in Operating System IOMMU Protection via DMA from Untrustworthy Peripherals» можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru