



RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

Эксперты в области безопасности сообщают о проблеме безопасности в движке WordPress. Обнаруженная уязвимость получила статус критической, поскольку позволяет удаленно выполнить код (RCE-брешь). Баг оставался незамеченным на протяжении шести лет, он затрагивает версии WordPress до 5.0.3.

Выявила уязвимость команда RIPS Technologies, чьи специалисты предупреждают: атакующие могут выполнить PHP-код на сервере жертвы. Однако для этого злоумышленникам понадобится аккаунт с правами «author» или выше.

В сущности, данная проблема безопасности представляет собой связку из уязвимостей Path Traversal и Local File Inclusion. Вместе они могут привести к удаленному выполнению кода в ядре WordPress, что позволит получить полный контроль над атакуемым сайтом.

Несмотря на то, что эксперты сразу же уведомили разработчиков, для бреши до сих пор не был выпущен соответствующий патч.

«Мы отправили команде WordPress все необходимые детали, касающиеся RCE-уязвимости. Но в настоящее время она все еще актуальна, так как обновления не были выпущены», — пишут специалисты в своем отчете.

Согласно информации на официальном сайте проекта WordPress, 33% сайтов используют уязвимую версию движка.

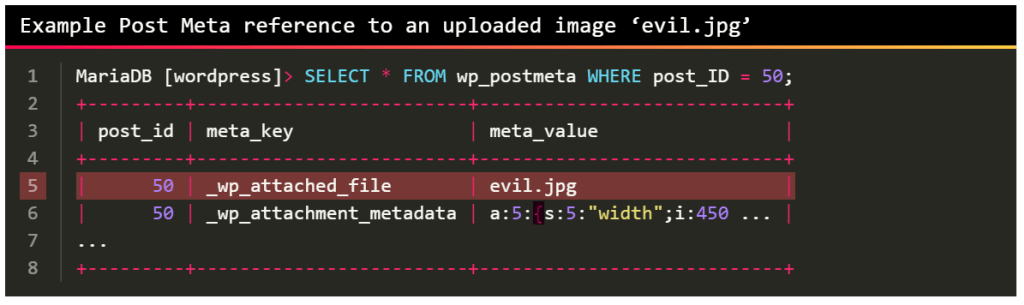
Сама атака с использованием этой дыры полагается на систему управления изображениями, а именно на тот способ, которым эта система обрабатывает Post Meta.

Эксперты опубликовали видео, на котором показан процесс эксплуатации этой проблемы:

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru