



RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

RCE-брешь в WordPress 5.0.0 не могут пропатчить более шести лет

Эксперты в области безопасности сообщают о проблеме безопасности в движке WordPress. Обнаруженная уязвимость получила статус критической, поскольку позволяет удаленно выполнить код (RCE-брешь). Баг оставался незамеченным на протяжении шести лет, он затрагивает версии WordPress до 5.0.3.

Выявила уязвимость команда RIPS Technologies, чьи специалисты предупреждают: атакующие могут выполнить PHP-код на сервере жертвы. Однако для этого злоумышленникам понадобится аккаунт с правами «author» или выше.

В сущности, данная проблема безопасности представляет собой связку из уязвимостей Path Traversal и Local File Inclusion. Вместе они могут привести к удаленному выполнению кода в ядре WordPress, что позволит получить полный контроль над атакуемым сайтом.

Несмотря на то, что эксперты сразу же уведомили разработчиков, для бреши до сих пор не был выпущен соответствующий патч.

«Мы отправили команде WordPress все необходимые детали, касающиеся RCE-уязвимости. Но в настоящее время она все еще актуальна, так как обновления не были выпущены», — пишут специалисты в своем отчете.

Согласно информации на официальном сайте проекта WordPress, 33% сайтов используют уязвимую версию движка.

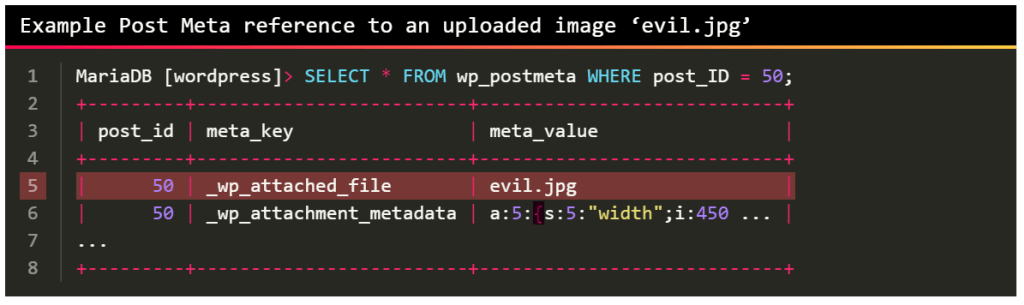
Сама атака с использованием этой дыры полагается на систему управления изображениями, а именно на тот способ, которым эта система обрабатывает Post Meta.

Эксперты опубликовали видео, на котором показан процесс эксплуатации этой проблемы:

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru