



Россия заняла 23 место по кибербезопасности, обогнав Украину в два раза

Россия заняла 23 место по кибербезопасности, обогнав Украину в два раза

Россия заняла 23 место по кибербезопасности, обогнав Украину в два раза

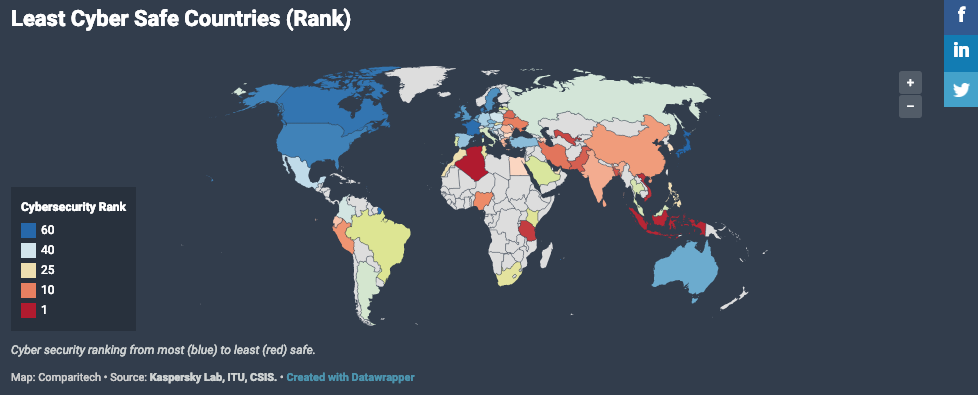
Специалисты компании Comparitech составили рейтинг стран по уровню кибербезопасности. Всего в списке присутствуют 60 стран, первое место занимает Япония, последнее — Алжир. Россия расположилась на 23 строчке, обогнав Украину (51 место) более чем на 20 позиций.

При составлении рейтинга аналитики опирались на статистические показатели: количество зараженных вредоносными программами компьютеров и мобильных устройств, способность отразить различные кибератаки и актуальность законодательства относительно кибербезопасности.

Подсчет велся на основании полученных каждой страной баллов. Чем больше баллов набрала страна, тем хуже все обстоит с кибербезопасностью, в итоге рейтинг имеет вид «от самого худшего к самому лучшему».

Из основных выводов специалистов можно выделить следующие:

  • Самый высокий процент зараженных мобильных устройств был зафиксирован в Бангладеше — 35,91%.
  • Самый высокий процент финансовых атак принадлежит Германии — 3%.
  • Самый высокий процент заражений компьютеров — Алжир с 32,41%.
  • Самый высокий процент атак криптомайнеров — Узбекистан с 14,23%.
  • Наименее подготовленная к кибератакам страна — Вьетнам с 0,245 баллами.

Стоит отметить, что Украина показала наименьший показатель финансовых атак — 0,3%. Наименьшее количество зараженных мобильных устройств оказалось в Японии.

А среди тех стран, которые оперативно актуализируют свое законодательство под современные киберреалии, приятно было увидеть нашу страну: Франция, Китай, Россия и Германия.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru