



Россия заняла 23 место по кибербезопасности, обогнав Украину в два раза

Россия заняла 23 место по кибербезопасности, обогнав Украину в два раза

Россия заняла 23 место по кибербезопасности, обогнав Украину в два раза

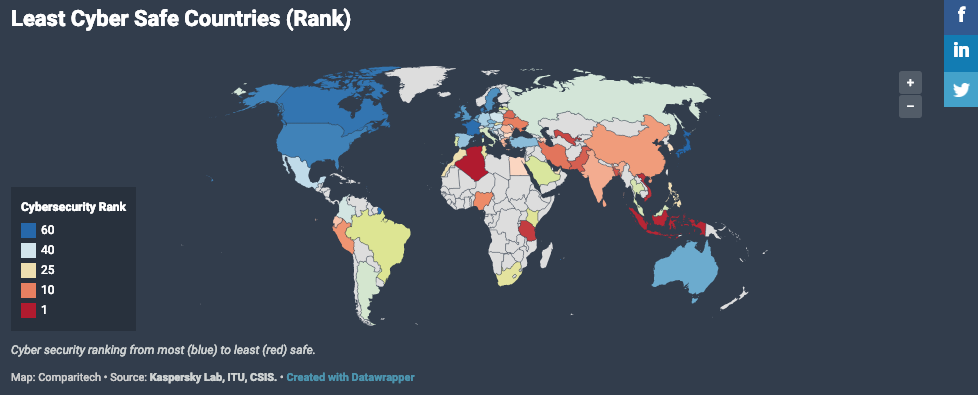
Специалисты компании Comparitech составили рейтинг стран по уровню кибербезопасности. Всего в списке присутствуют 60 стран, первое место занимает Япония, последнее — Алжир. Россия расположилась на 23 строчке, обогнав Украину (51 место) более чем на 20 позиций.

При составлении рейтинга аналитики опирались на статистические показатели: количество зараженных вредоносными программами компьютеров и мобильных устройств, способность отразить различные кибератаки и актуальность законодательства относительно кибербезопасности.

Подсчет велся на основании полученных каждой страной баллов. Чем больше баллов набрала страна, тем хуже все обстоит с кибербезопасностью, в итоге рейтинг имеет вид «от самого худшего к самому лучшему».

Из основных выводов специалистов можно выделить следующие:

  • Самый высокий процент зараженных мобильных устройств был зафиксирован в Бангладеше — 35,91%.
  • Самый высокий процент финансовых атак принадлежит Германии — 3%.
  • Самый высокий процент заражений компьютеров — Алжир с 32,41%.
  • Самый высокий процент атак криптомайнеров — Узбекистан с 14,23%.
  • Наименее подготовленная к кибератакам страна — Вьетнам с 0,245 баллами.

Стоит отметить, что Украина показала наименьший показатель финансовых атак — 0,3%. Наименьшее количество зараженных мобильных устройств оказалось в Японии.

А среди тех стран, которые оперативно актуализируют свое законодательство под современные киберреалии, приятно было увидеть нашу страну: Франция, Китай, Россия и Германия.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru