



8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

8 миллионов юзеров скачали агрессивные адваре из Google Play Store

Лукас Стефанко, исследователь в области безопасности из компании ESET, на днях обнаружил очередную порцию Android-приложений, спамящих пользователей нежелательной рекламой. Всего таких приложений эксперт насчитал 9, их установили в общей сумме 8 миллионов пользователей по всему миру.

Одна из программ — «Remote control for TV and home electronics» — оказалась наиболее популярной, ее установили более 5 миллионов юзеров. По словам Стефанко, ни одно из этих приложений не способно обеспечить заявленный функционал.

Основная задача этих программ — отобразить пользователю максимальное количество рекламных объявлений. Стоит отметить, что разработчиком всех 9 приложений является человек под псевдонимом Tools4TV. Tools4TV занимается разработкой Android-приложений с 2015 года.

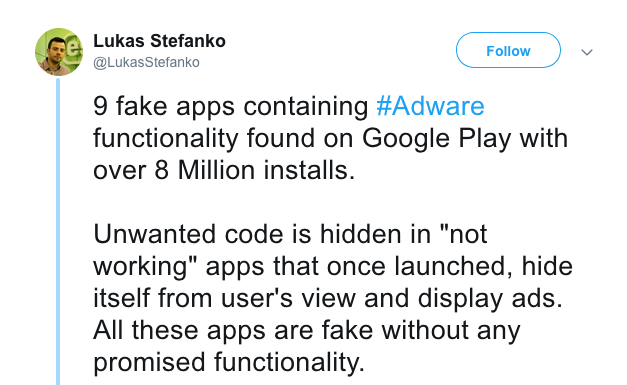
Чуть больше подробностей Стефанко пролил в своем аккаунте Twitter, где он пишет следующее:

«Код, отвечающий за нежелательные действия, стартует вместе с запуском приложения. Он старается скрыть свое присутствие от пользователя, параллельно отображая ему рекламные объявления. Все эти приложения являются максимально фейковыми — заявленные возможности не реализуются ни в каком формате».

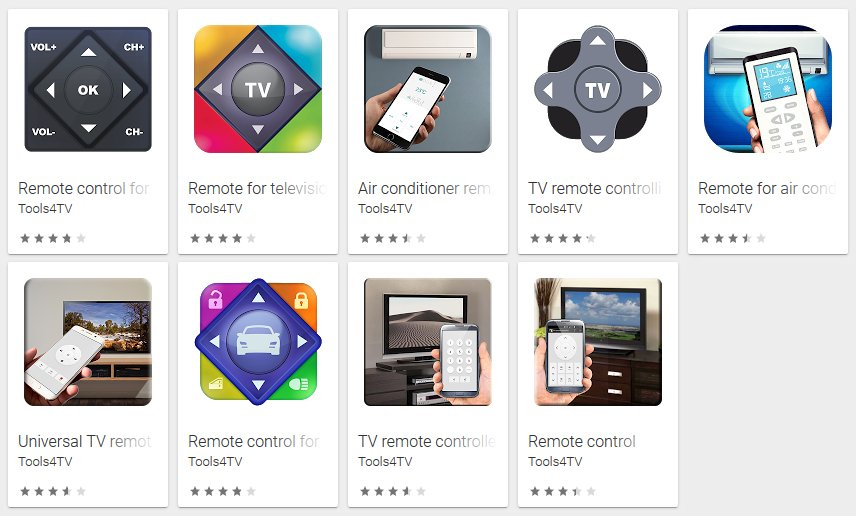
Список этих приложений выглядит так:

  • Remote control
  • 
TV remote controller

  • TV remote controlling

  • Remote for Air conditioner

  • Remote for television for free
  • 
Air conditioner remote control
  • 
Universal TV remote controller

  • Remote control for the car (prank)

  • Remote control for TV and home electronics

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru