



Просроченные TLS-сертификаты не давали зайти на правительственные сайты

Просроченные TLS-сертификаты не давали зайти на правительственные сайты

Просроченные TLS-сертификаты не давали зайти на правительственные сайты

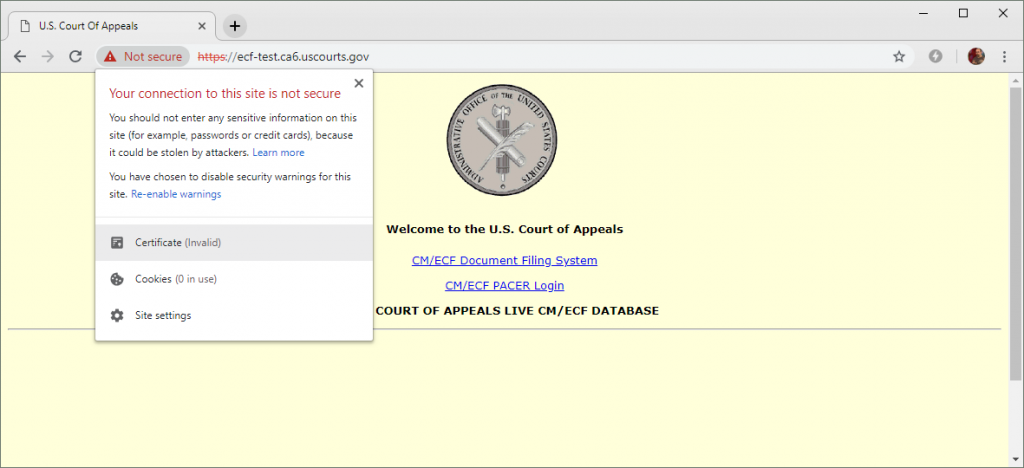
По словам аналитиков компании Netcraft, срок действия более 80 TLS-сертификатов, используемых на сайтах, расположенных в доменной зоне .gov, истек, при этом перевыпуска не последовало. В результате множество правительственных сайтов, защищенных протоколом HTTPS, оказались просто недоступны.

Инцидент затронул такие серьезные ресурсы, как сайт NASA, посвященный тестированию ракет (дата окончания действия — 5 января 2019 года), или сайт Национальной лаборатории имени Лоуренса в Беркли (истек 8 января 2019 года).

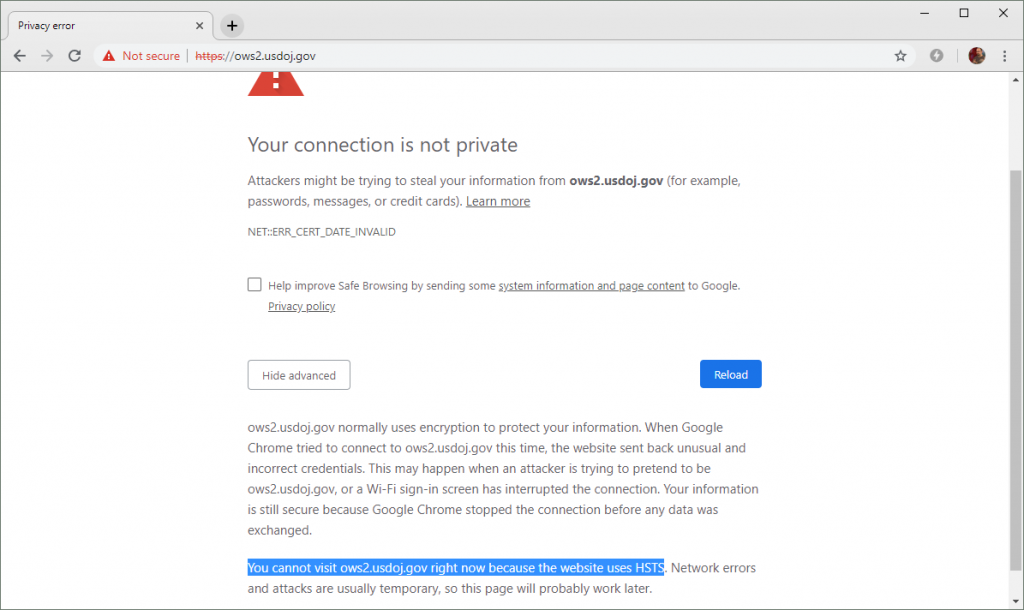
Таким образом, посетители этих сайтов сталкивались с ошибками, которые возникали в браузере при попытке перехода на затронутые ресурсы. В этом случае следует особо отметить механизм HTTP Strict Transport Security (HSTS), который должен предотвращать посещение сайтов с истекшими сертификатами.

Как сообщили в Netcraft, поскольку многие правительственные сайты не смогли правильно имплементировать HSTS, пользователи все равно могли обойти предупреждения, что давало почву для успешной атаки «Человек посередине».

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru