



Просроченные TLS-сертификаты не давали зайти на правительственные сайты

Просроченные TLS-сертификаты не давали зайти на правительственные сайты

Просроченные TLS-сертификаты не давали зайти на правительственные сайты

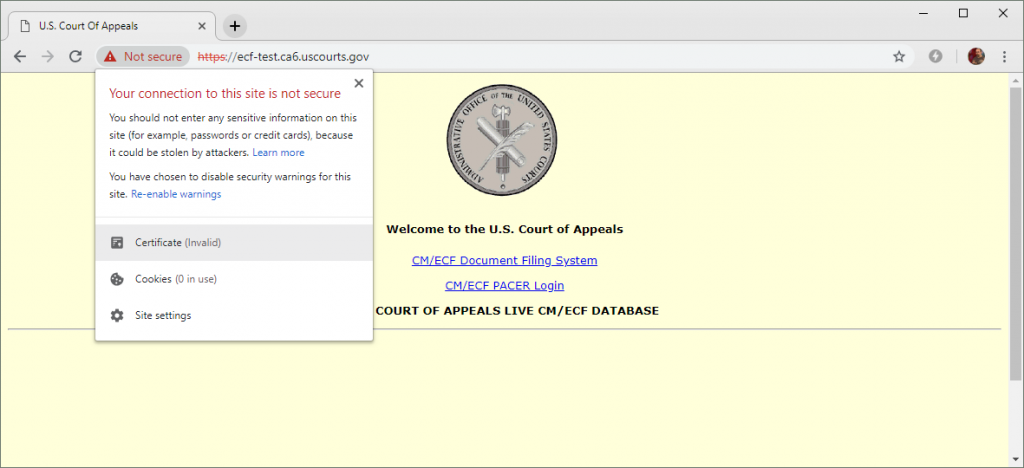
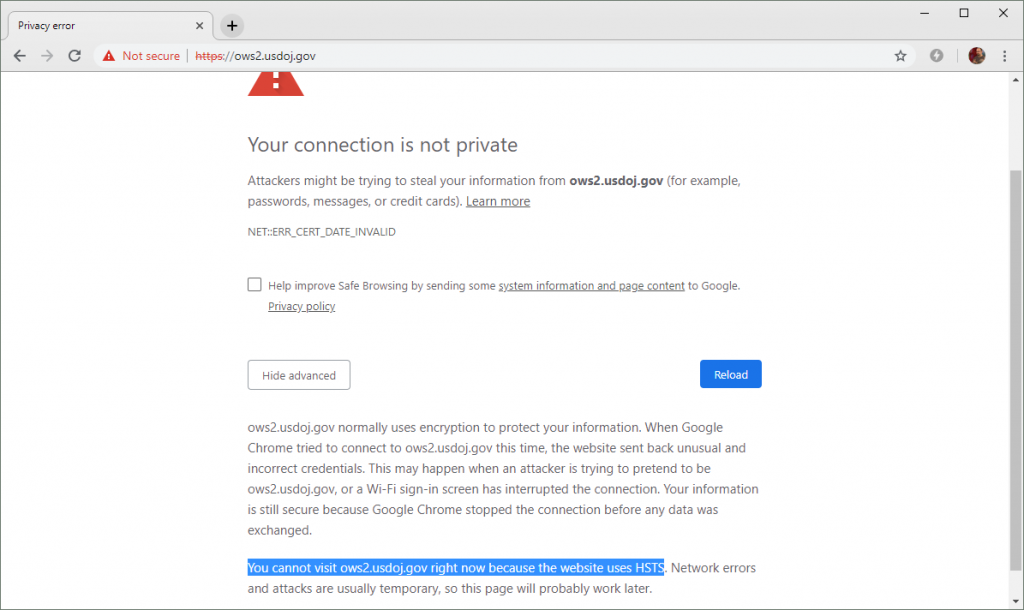
По словам аналитиков компании Netcraft, срок действия более 80 TLS-сертификатов, используемых на сайтах, расположенных в доменной зоне .gov, истек, при этом перевыпуска не последовало. В результате множество правительственных сайтов, защищенных протоколом HTTPS, оказались просто недоступны.

Инцидент затронул такие серьезные ресурсы, как сайт NASA, посвященный тестированию ракет (дата окончания действия — 5 января 2019 года), или сайт Национальной лаборатории имени Лоуренса в Беркли (истек 8 января 2019 года).

Таким образом, посетители этих сайтов сталкивались с ошибками, которые возникали в браузере при попытке перехода на затронутые ресурсы. В этом случае следует особо отметить механизм HTTP Strict Transport Security (HSTS), который должен предотвращать посещение сайтов с истекшими сертификатами.

Как сообщили в Netcraft, поскольку многие правительственные сайты не смогли правильно имплементировать HSTS, пользователи все равно могли обойти предупреждения, что давало почву для успешной атаки «Человек посередине».

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru