



Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft работает над обновлением Windows 10, в котором планируется реализовать множество нововведений, а также улучшить безопасность операционной системы. Предварительно релиз этого обновления назначен на весну следующего года. Эксперты поделились некоторыми функциями безопасности, которые им удалось найти в предварительных версиях обновления 19H1.

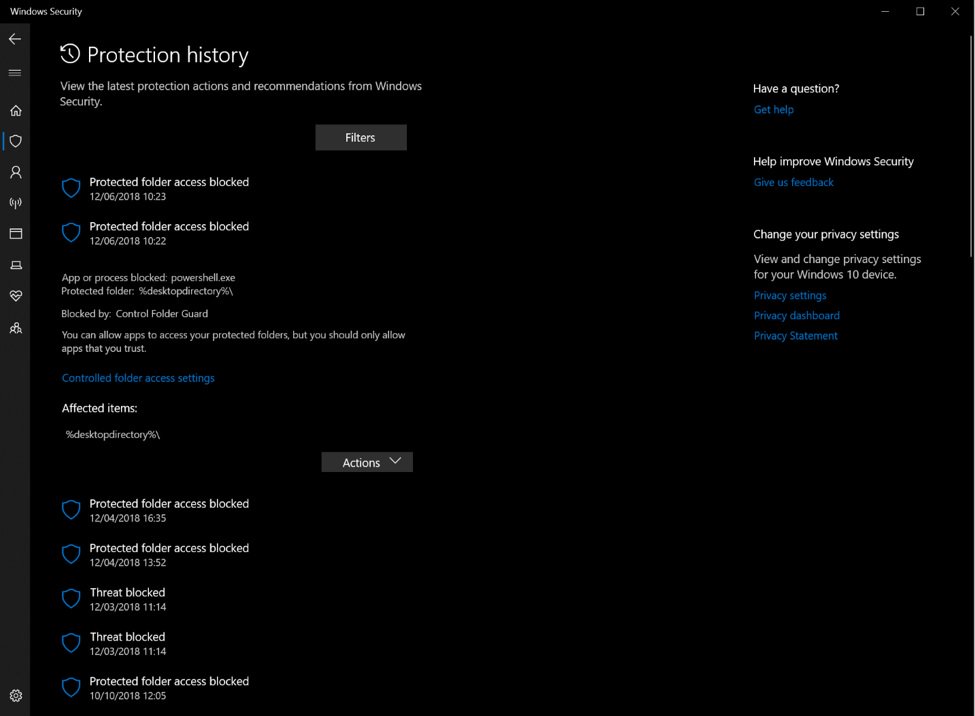
Изменения претерпела страница Protection History в приложении Windows Security — теперь она показывает больше информации, чем просто сведения о найденных в системе вредоносных программах.

Помимо стандартных детектов Защитника Windows, на этой странице теперь можно будет найти детализированную информацию об угрозах безопасности, а также о действиях, которые можно предпринять в каждом конкретном случае обнаружения вредоносов.

Благодаря такому подходу пользователи смогут узнать больше о киберугрозах и о тех действиях, которые необходимо предпринять для защиты своего компьютера.

Также в приложении Windows Security теперь будет доступна настройка под названием Tamper Protection, ее можно найти по адресу Windows Security > Virus & Threat Protection > Virus & Threat Protection Settings.

Если вы активируете эту функцию, в операционной системе будет задействована дополнительная защита от изменения настроек безопасности.

Есть основания полагать, что пользователи смогут опробовать эти нововведения уже весной 2019 года.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru