



Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

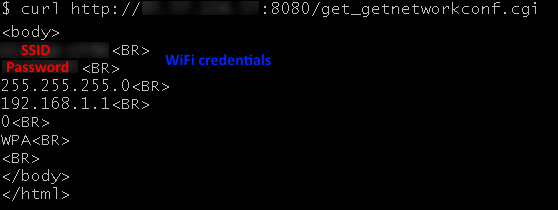
Производимые компанией Orange ADSL-модемы LiveBox затрагивает серьезная уязвимость, позволяющая атакующему получить идентификатор SSID и пароль Wi-Fi в виде простого текста. О проблеме сообщил сооснователь Bad Packets Трой Мурш.

Все началось с того, что ханипот (Honeypot) Bad Packets зафиксировал многочисленные сканирования, нацеленные на устройства Orange. Чуть позже, проанализировав ситуацию, Мурш пришел к выводу, что проблемные модемы сливают важные данные доступа.

Исследователь использовал специальный поисковик Shodan, чтобы составить список устройств LiveBox, которые видны из Сети. Оказалось, что 19 490 из них раскрывали важную информацию в виде простого текста.

Для этого было достаточно одного GET-запроса — /get_getnetworkconf.cgi.

В своем блоге Мурш подчеркивает, что владельцы уязвимых устройств от Orange используют одинаковые пароли для доступа к панели конфигурации и для беспроводной сети. Также эксперт отметил частые случаи использования учетных данных по умолчанию — admin/admin.

Этот вектор могут использовать злоумышленники для удаленной компрометации уязвимых девайсов. По словам Мурша, большинство проблемных устройств находилось в сети Orange Espana (AS12479).

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru