



Сайт мэрии Москвы сливает персональные данные десятков тысяч жителей

Сайт мэрии Москвы сливает персональные данные десятков тысяч жителей

Сайт мэрии Москвы сливает персональные данные десятков тысяч жителей

Специалист в области кибербезопасности Константин Живенков сообщил об обнаружении крупной утечки персональных данных десятков тысяч жителей Москвы, а также их детей. О своем открытии эксперт сообщил на сайте Pikabu.

Проблема, как оказалось, затрагивает сайт мэрии Москвы. Ресурс, судя по всему, настроен абсолютно неграмотно с точки зрения безопасности посетителей.

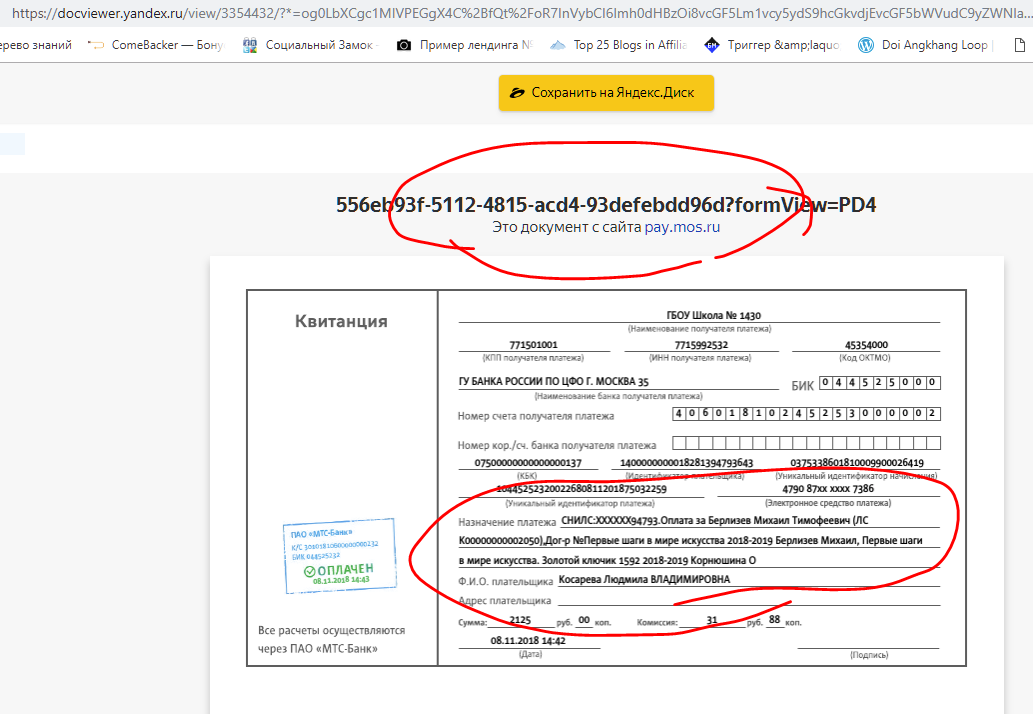
«Так, например, каждый желающий может обнаружить в выдаче поисковых систем платежки, которые подтверждают факт оплаты тех или иных развивающих детских секций через сайт мэрии Москвы, с указанием образовательного учреждения, секций, суммы оплаты, имени ребенка и имени плательщика», — пишет Живенков.

«Так же, можно найти огромное количество платежек за нарушения ПДД, с указанием номера постановления и суммы оплаты, оплаты ЖКУ, и прочие».

В качестве доказательства наличия бреши эксперт опубликовал специально сформированную ссылку, которая дает понять масштабы проблемы:

https://yandex.ru/search/?text=%D0%BE%D0%BF%D0%BB%D0%B0%D1%82%D0%B0%20%D...

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru