



Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Цепочка уязвимостей позволяет атакующему получить контроль над аккаунтами Microsoft Outlook, Microsoft Store и Microsoft Sway. Для удачной эксплуатации этих брешей пользователя достаточно заставить пройти по ссылке.

О проблеме сообщил исследователь в области безопасности из Индии, работающий в компании SafetyDetective, Сахад Нк. Благодаря эксперту об уязвимостях Microsoft узнала в июне этого года. А в конце ноября корпорация устранила их.

На данный момент PoC-код готов только для аккаунтов Microsoft Outlook и Microsoft Sway, однако есть основания полагать, что бреши затрагивают все аккаунты Microsoft, включая Microsoft Store.

Исследователь обнаружил, что субдомен success.office.com своей записью CNAME указывал на сервис Microsoft Azure Web App. В ходе стандартной проверки эксперт выяснил, что приложение более недоступно, что позволило получить контроль над поддоменом за счет регистрации веб-приложения Azure с именем successcenter-msprod.

Запись CNAME поддомена success.office.com указывала на msprod.azurewebsites.net. Это была первая из проблем.

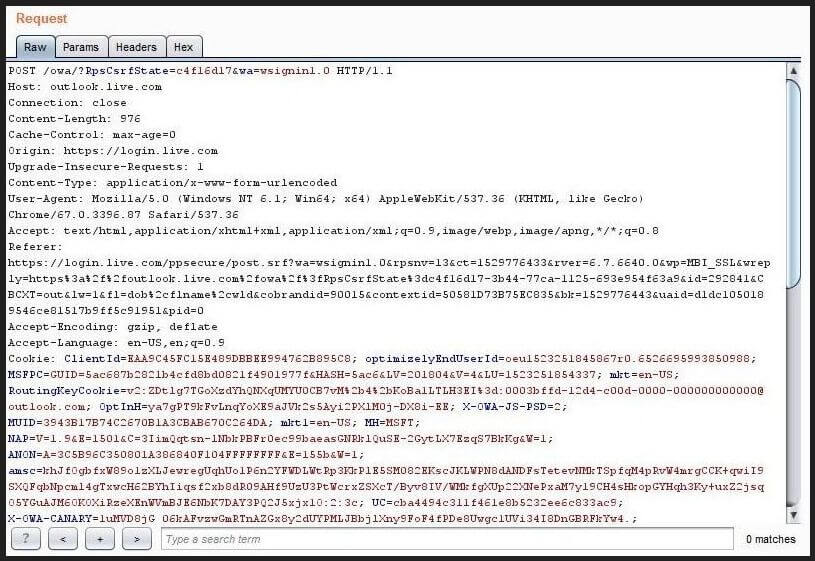
Вторая заключалась в некорректной проверке OAuth — она позволила экспертам отправить токены на домен, который уже находился под их контролем. Следовательно, налицо утечка токенов.

На деле это значило, что атакующий может обойти OAuth и получить валидный токен — если жертву удалось бы заставить перейти по определенной ссылке, злоумышленник бы получил контроль над ее учетной записью.

Подпишитесь на новости

РКН предложил идентифицировать детей в соцсетях и ограничить время онлайн

Детскому интернету предлагают добавить проверку личности и таймер. Роскомнадзор направил в комитет Госдумы по информационной политике законопроект об обязательной идентификации детей в социальных сетях. Ведомство также выступило за сокращение времени в интернете для пользователей младше 14 лет.

Об инициативе сообщили «Ведомости» со ссылкой на представителя РКН, выступившего на заседании комитета.

По объяснению ведомства, ограничения должны в том числе уменьшить доступ несовершеннолетних к запрещённому контенту. Однако конкретные механизмы пока не раскрыты: как именно будут идентифицировать детей, сколько времени им разрешат проводить онлайн и кто станет следить за лимитом, не уточняется.

Тема подтверждения возраста обсуждается не впервые. В июне глава Минцифры Максут Шадаев говорил, что ведомство изучает зарубежные подходы, включая систему возрастной идентификации Roblox.

Главные вопросы теперь к реализации. Нужно определить, какие сведения будут собирать, как их защищать и как отличать ребёнка от взрослого, пользующегося тем же устройством. Пока ответов в опубликованном сообщении нет.

Update:

Роскомнадзор опроверг сообщения об инициативе ведомства о запрете детям до 14 лет сидеть в интернете.

RSS: Новости на портале Anti-Malware.ru