



Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Цепочка уязвимостей позволяет атакующему получить контроль над аккаунтами Microsoft Outlook, Microsoft Store и Microsoft Sway. Для удачной эксплуатации этих брешей пользователя достаточно заставить пройти по ссылке.

О проблеме сообщил исследователь в области безопасности из Индии, работающий в компании SafetyDetective, Сахад Нк. Благодаря эксперту об уязвимостях Microsoft узнала в июне этого года. А в конце ноября корпорация устранила их.

На данный момент PoC-код готов только для аккаунтов Microsoft Outlook и Microsoft Sway, однако есть основания полагать, что бреши затрагивают все аккаунты Microsoft, включая Microsoft Store.

Исследователь обнаружил, что субдомен success.office.com своей записью CNAME указывал на сервис Microsoft Azure Web App. В ходе стандартной проверки эксперт выяснил, что приложение более недоступно, что позволило получить контроль над поддоменом за счет регистрации веб-приложения Azure с именем successcenter-msprod.

Запись CNAME поддомена success.office.com указывала на msprod.azurewebsites.net. Это была первая из проблем.

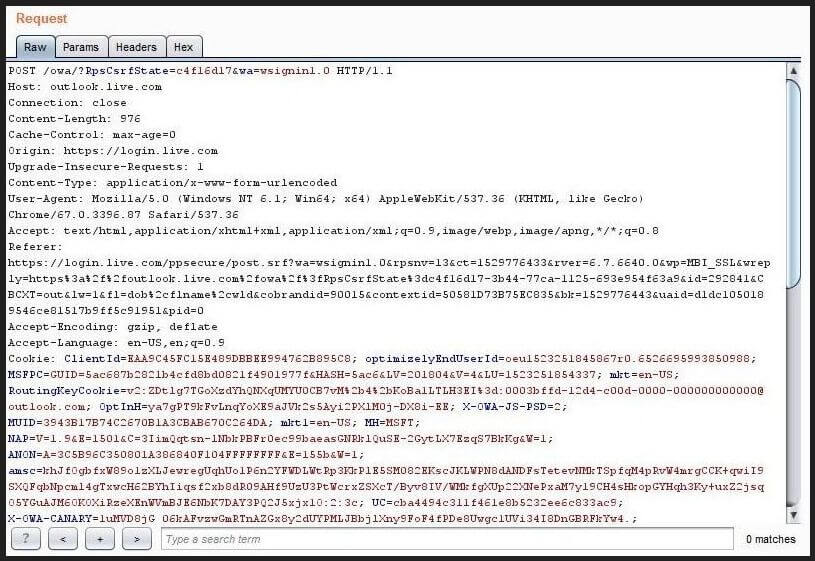
Вторая заключалась в некорректной проверке OAuth — она позволила экспертам отправить токены на домен, который уже находился под их контролем. Следовательно, налицо утечка токенов.

На деле это значило, что атакующий может обойти OAuth и получить валидный токен — если жертву удалось бы заставить перейти по определенной ссылке, злоумышленник бы получил контроль над ее учетной записью.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru