



Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Позволяющий захватить аккаунты Microsoft баг затрагивал 400 млн юзеров

Цепочка уязвимостей позволяет атакующему получить контроль над аккаунтами Microsoft Outlook, Microsoft Store и Microsoft Sway. Для удачной эксплуатации этих брешей пользователя достаточно заставить пройти по ссылке.

О проблеме сообщил исследователь в области безопасности из Индии, работающий в компании SafetyDetective, Сахад Нк. Благодаря эксперту об уязвимостях Microsoft узнала в июне этого года. А в конце ноября корпорация устранила их.

На данный момент PoC-код готов только для аккаунтов Microsoft Outlook и Microsoft Sway, однако есть основания полагать, что бреши затрагивают все аккаунты Microsoft, включая Microsoft Store.

Исследователь обнаружил, что субдомен success.office.com своей записью CNAME указывал на сервис Microsoft Azure Web App. В ходе стандартной проверки эксперт выяснил, что приложение более недоступно, что позволило получить контроль над поддоменом за счет регистрации веб-приложения Azure с именем successcenter-msprod.

Запись CNAME поддомена success.office.com указывала на msprod.azurewebsites.net. Это была первая из проблем.

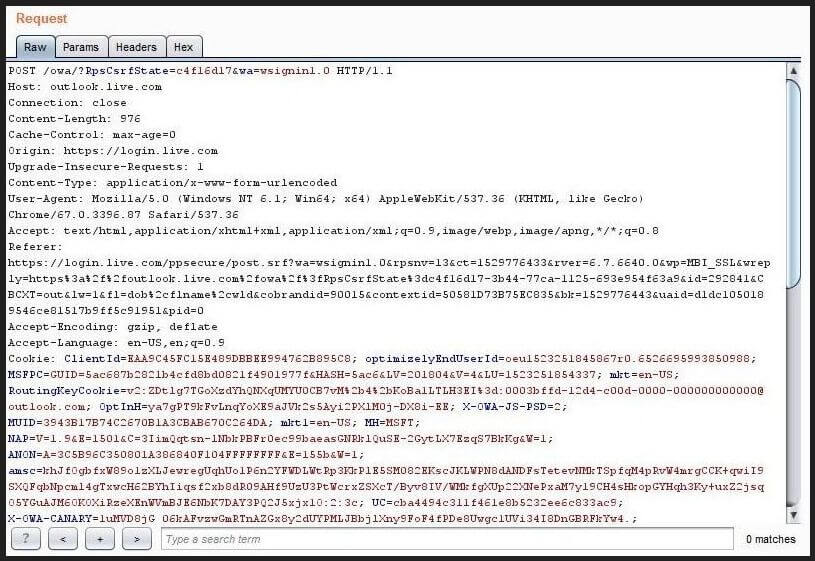
Вторая заключалась в некорректной проверке OAuth — она позволила экспертам отправить токены на домен, который уже находился под их контролем. Следовательно, налицо утечка токенов.

На деле это значило, что атакующий может обойти OAuth и получить валидный токен — если жертву удалось бы заставить перейти по определенной ссылке, злоумышленник бы получил контроль над ее учетной записью.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru