



Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

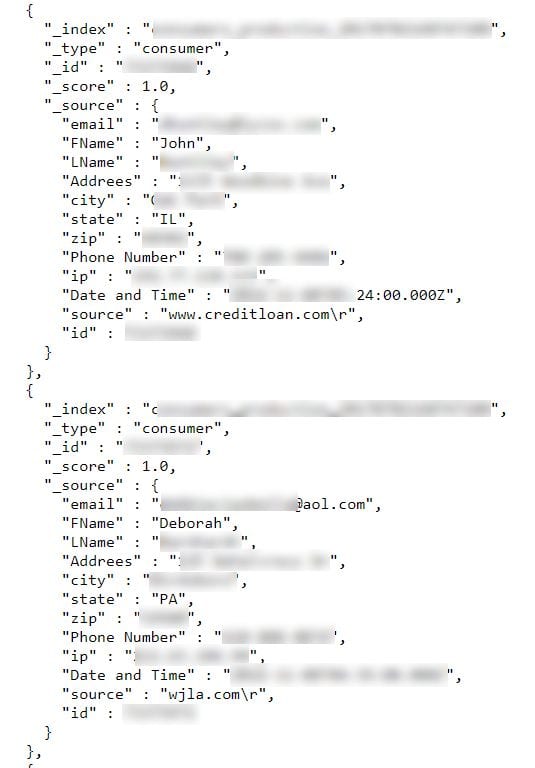
Огромная база данных, содержащая более 114 миллионов записей о гражданах и компаниях США была обнаружена в Сети совершенно открытой . Об этом сообщили эксперты эстонской компании HackenProof, которая специализируется на тестировании на проникновение.

Эту базу специалисты обнаружили благодаря специальному поисковику Shodan, который уже зарекомендовал себя в ИБ-сообществе в качестве отличного средства поиска уязвимостей и открытых для доступа данных.

В итоге исследователи HackenProof наткнулись на базу, содержащую персональные данные 56 934 021 граждан США. Среди этих данных были: полное имя, информация о работодателе, должность, физический адрес, адрес электронной почты, ZIP-код, номер телефона и IP-адрес.

«Та же база содержит более 25 миллионов записей об американских компаниях. Среди них следующие данные: имя компании, род ее деятельности, ZIP-код, географические координаты, переписной участок, номер телефона, веб-адрес, электронная почта, количество работников и многое другое», — говорится в блоге компании.

Безусловно, такими данными вполне могут заинтересоваться кибермошенники разной величины, так как это позволит им осуществлять более целенаправленные фишинговые атаки на сотрудников компаний.

В настоящее время доступ к базе уже закрыли.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru