



Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

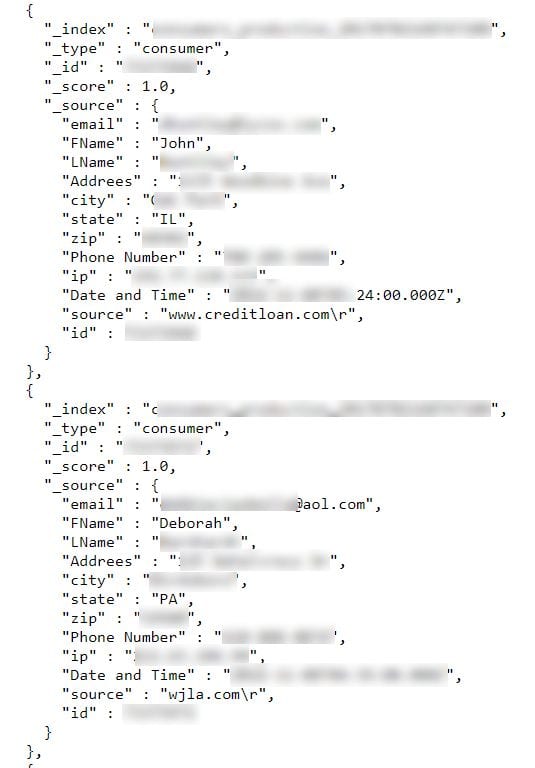
Огромная база данных, содержащая более 114 миллионов записей о гражданах и компаниях США была обнаружена в Сети совершенно открытой . Об этом сообщили эксперты эстонской компании HackenProof, которая специализируется на тестировании на проникновение.

Эту базу специалисты обнаружили благодаря специальному поисковику Shodan, который уже зарекомендовал себя в ИБ-сообществе в качестве отличного средства поиска уязвимостей и открытых для доступа данных.

В итоге исследователи HackenProof наткнулись на базу, содержащую персональные данные 56 934 021 граждан США. Среди этих данных были: полное имя, информация о работодателе, должность, физический адрес, адрес электронной почты, ZIP-код, номер телефона и IP-адрес.

«Та же база содержит более 25 миллионов записей об американских компаниях. Среди них следующие данные: имя компании, род ее деятельности, ZIP-код, географические координаты, переписной участок, номер телефона, веб-адрес, электронная почта, количество работников и многое другое», — говорится в блоге компании.

Безусловно, такими данными вполне могут заинтересоваться кибермошенники разной величины, так как это позволит им осуществлять более целенаправленные фишинговые атаки на сотрудников компаний.

В настоящее время доступ к базе уже закрыли.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru