



Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

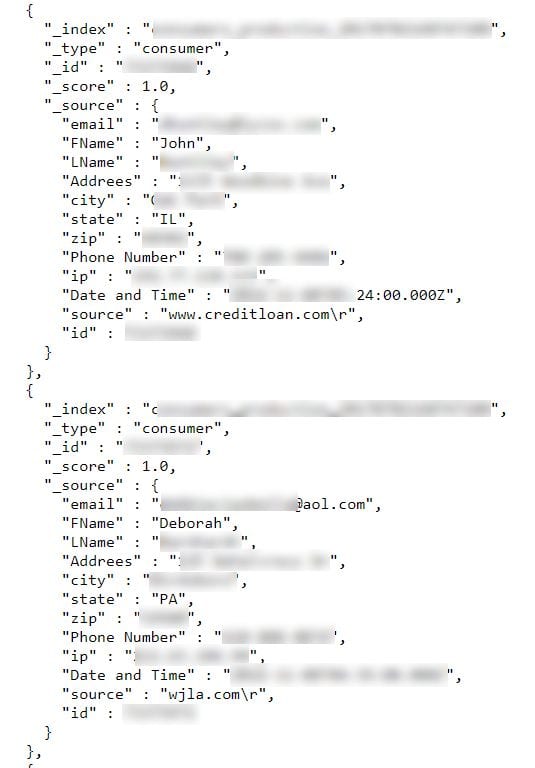
Огромная база данных, содержащая более 114 миллионов записей о гражданах и компаниях США была обнаружена в Сети совершенно открытой . Об этом сообщили эксперты эстонской компании HackenProof, которая специализируется на тестировании на проникновение.

Эту базу специалисты обнаружили благодаря специальному поисковику Shodan, который уже зарекомендовал себя в ИБ-сообществе в качестве отличного средства поиска уязвимостей и открытых для доступа данных.

В итоге исследователи HackenProof наткнулись на базу, содержащую персональные данные 56 934 021 граждан США. Среди этих данных были: полное имя, информация о работодателе, должность, физический адрес, адрес электронной почты, ZIP-код, номер телефона и IP-адрес.

«Та же база содержит более 25 миллионов записей об американских компаниях. Среди них следующие данные: имя компании, род ее деятельности, ZIP-код, географические координаты, переписной участок, номер телефона, веб-адрес, электронная почта, количество работников и многое другое», — говорится в блоге компании.

Безусловно, такими данными вполне могут заинтересоваться кибермошенники разной величины, так как это позволит им осуществлять более целенаправленные фишинговые атаки на сотрудников компаний.

В настоящее время доступ к базе уже закрыли.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru