



Защитник Windows сможет детектировать вредоносные отладчики в системе

Защитник Windows сможет детектировать вредоносные отладчики в системе

Защитник Windows сможет детектировать вредоносные отладчики в системе

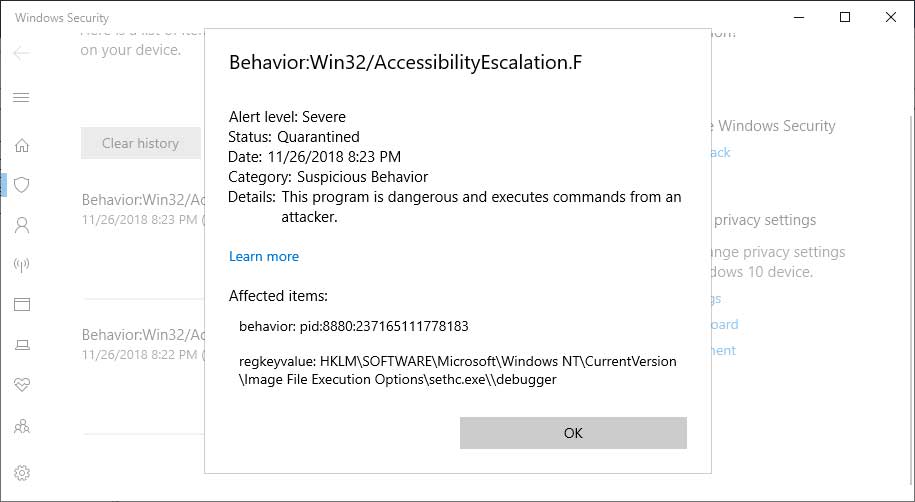
Защитник Windows научился детектировать вредоносное использование программ вроде sethc.exe или utilman.exe. С помощью отладчика Image File Execution Options они могут стать ступенью для запуска бэкдоров.

В реестре операционной системы Windows есть ключ HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options. Он позволяет пользователям назначать программам отладчики, которые будут автоматически запускаться при старте самой программы.

Такой способ позволяет разработчикам легко отлаживать свои программы во время их запуска. Настроить дебаггер довольно просто — надо указать в значении ключа Image File Execution Options (IFEO) программу, которую надо отладить, а также отладчик для нее.

Пример ниже показывает вариант, когда программа Notepad2.exe назначается в качестве отладчика Notepad.exe:

HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\notepad.exe
"debugger"="d:\notepad2\notepad2.exe /z"

Само собой, эта функция не могла пройти мимо киберпреступников, ведь ее легко можно использовать для автоматического запуска вредоносных программ. Например, значение ключа IFEO может быть создано попавшим в систему вредоносом для последующего автоматического запуска бэкдоров.

Злоумышленники могут использовать функцию «залипания» клавиш (Sticky Keys), за которую отвечает программа sethc.exe — для ее активации нужно пять раз подряд нажать клавишу Shift. Или диспетчер служебных программ (Utility Manager, utilman.exe) — ее можно запустить сочетанием клавиш Windows+U.

Чтобы защитить пользователей от подобных атак, в Microsoft оснастили Защитник Windows функцией детектирования изменения ключа IFEO. Такие угрозы будут распознаваться как Win32/AccessibilityEscalation, а встроенная антивирусная программа будет удалять вредоносное значение ключа.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru