



Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации в различных веб-сервисах с помощью немецких удостоверений личности, оснащенных RFID-чипами, может быть скомпрометирован. В итоге злоумышленники могут подделать личность гражданина и изменить дату его рождения.

Выпускаемые с 2010 года немецкие удостоверения личности поставляются с чипами радиочастотной идентификации RFID (способ автоматической идентификации объектов, в котором посредством радиосигналов считываются или записываются данные, хранящиеся в так называемых транспондерах, или RFID-метках).

Эти чипы хранят информацию о владельце документа, например: имя, дата рождения и фотография. Если сам владелец пойдет на это, там же могут храниться и отпечатки пальцев.

Эти ID-карты вполне могут считывать машины, так что их можно использовать для путешествий в большинство стран Европы. Помимо этого, эти документы также могут помочь аутентифицироваться в различных государственных онлайн-сервисах.

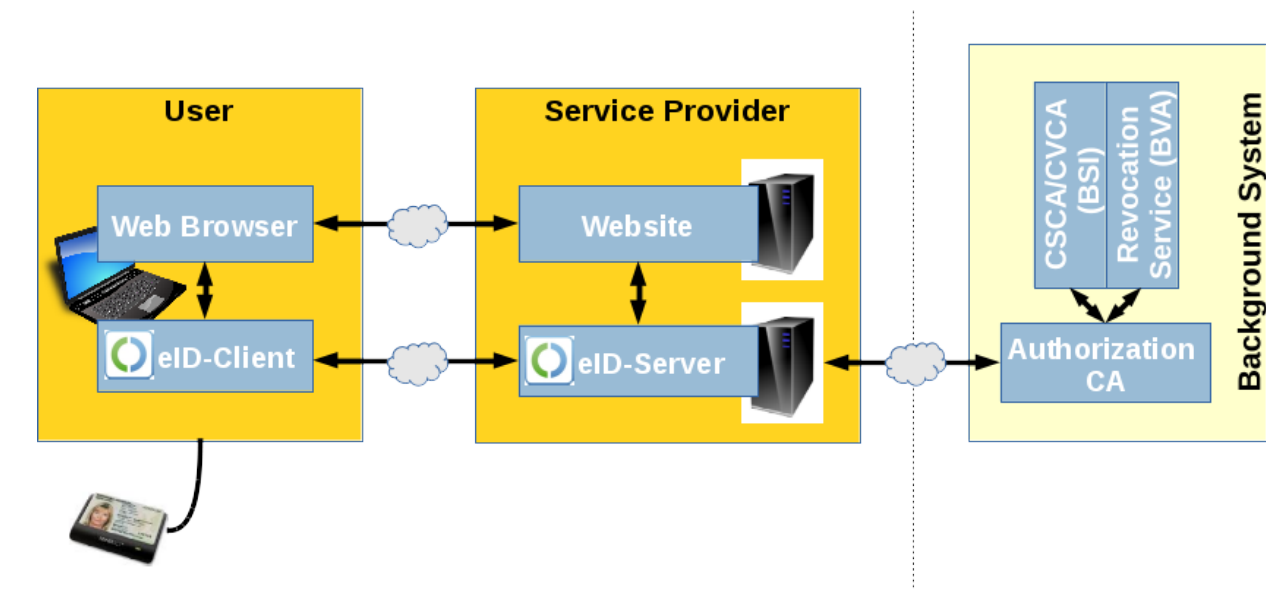
Такого рода аутентификация возможна при помощью картридера и специального eID-приложения, которое устанавливает контакт с чипом для валидации данных. Чтобы предотвратить подмену данных, сервер проверяет достоверность данных, а затем отправляет ответ.

Вольфганг Еттлингер, проводивший исследование уязвимостей для SEC Consult Vulnerability Lab, нашел способ обойти защиту сервера аутентификации, что позволяло заставить веб-приложение принять измененную информацию.

Уязвимость присутствует в Governikus Autent SDK, программном компоненте, который позволяет компаниям добавлять функцию идентификации по этим ID-картам на свои сайты. Еттлингер обнаружил способ подменить ответ сервера.

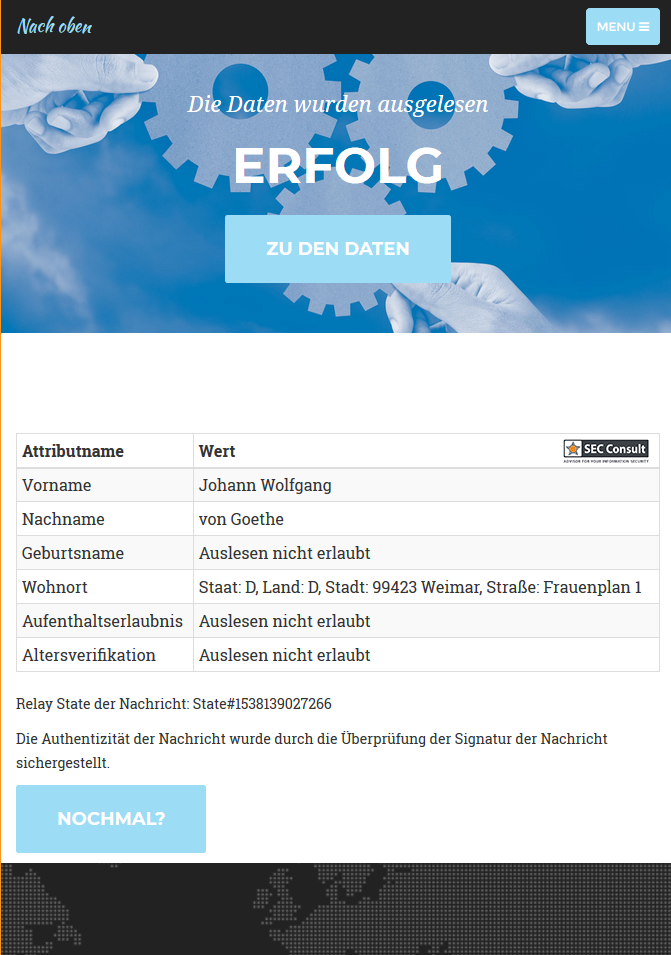
В результате исследователь прошел процесс аутентификации с чужим именем в демоверсии eID-клиента AusweisApp. Эксперт поменял имя владельца eID на «Johann Wolfgang von Goethe» и подставил свой адрес проживания.

Еттлингер также опубликовал короткое видео, в котором демонстрируется процесс обхода защиты и эксплуатации бреши:

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru