



Сотрудникам Аэрофлота запретили пользоваться смартфонами в офисах

Сотрудникам Аэрофлота запретили пользоваться смартфонами в офисах

Сотрудникам Аэрофлота запретили пользоваться смартфонами в офисах

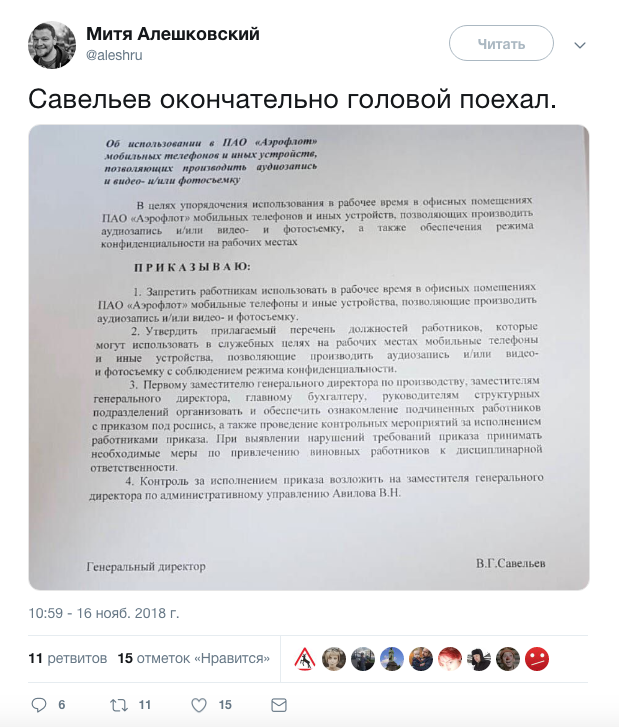
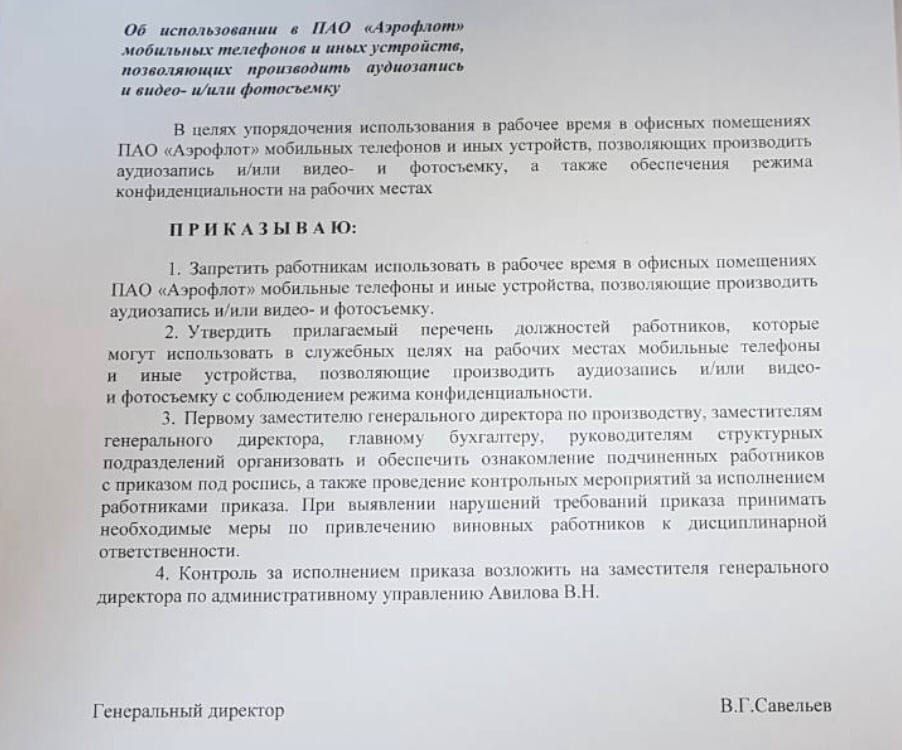
Генеральный директор «Аэрофлота» выпустил указ, согласно которому сотрудникам компании запрещается в рабочее время пользоваться телефонами, которые могут производить фото- и видеосъемку, а также аудиозапись.

Эту информацию опубликовал у себя в Twitter председатель совета благотворительного фонда «Нужна помощь» Митя Алешковский.

Исходя из текста приказа, использовать телефоны в офисах могут лишь сотрудники, занимающие определенные должности. Соответствующие должности перечислены в приложении к документу, которое, к сожалению, Алешковский не опубликовал.

«Приказ принят в рамках российского законодательства и направлен на охрану информационной безопасности в компании с госучастием. Последний информационный вброс, а именно фото данного приказа, сделан с применением камеры мобильного телефона, что свидетельствует о правильности решения», — передают «Ведомости» слова представителя компании.

Работников должны будут ознакомить с этим приказом под роспись, а также руководящий состав должен будет выявлять правонарушения и привлекать к дисциплинарной ответственности виновных. Контроль за исполнением приказа возложен на гендиректора по административному управлению «Аэрофлота» Василия Авилова.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru