



SMS-сообщения с 2FA-кодами были найдены в открытом доступе

SMS-сообщения с 2FA-кодами были найдены в открытом доступе

SMS-сообщения с 2FA-кодами были найдены в открытом доступе

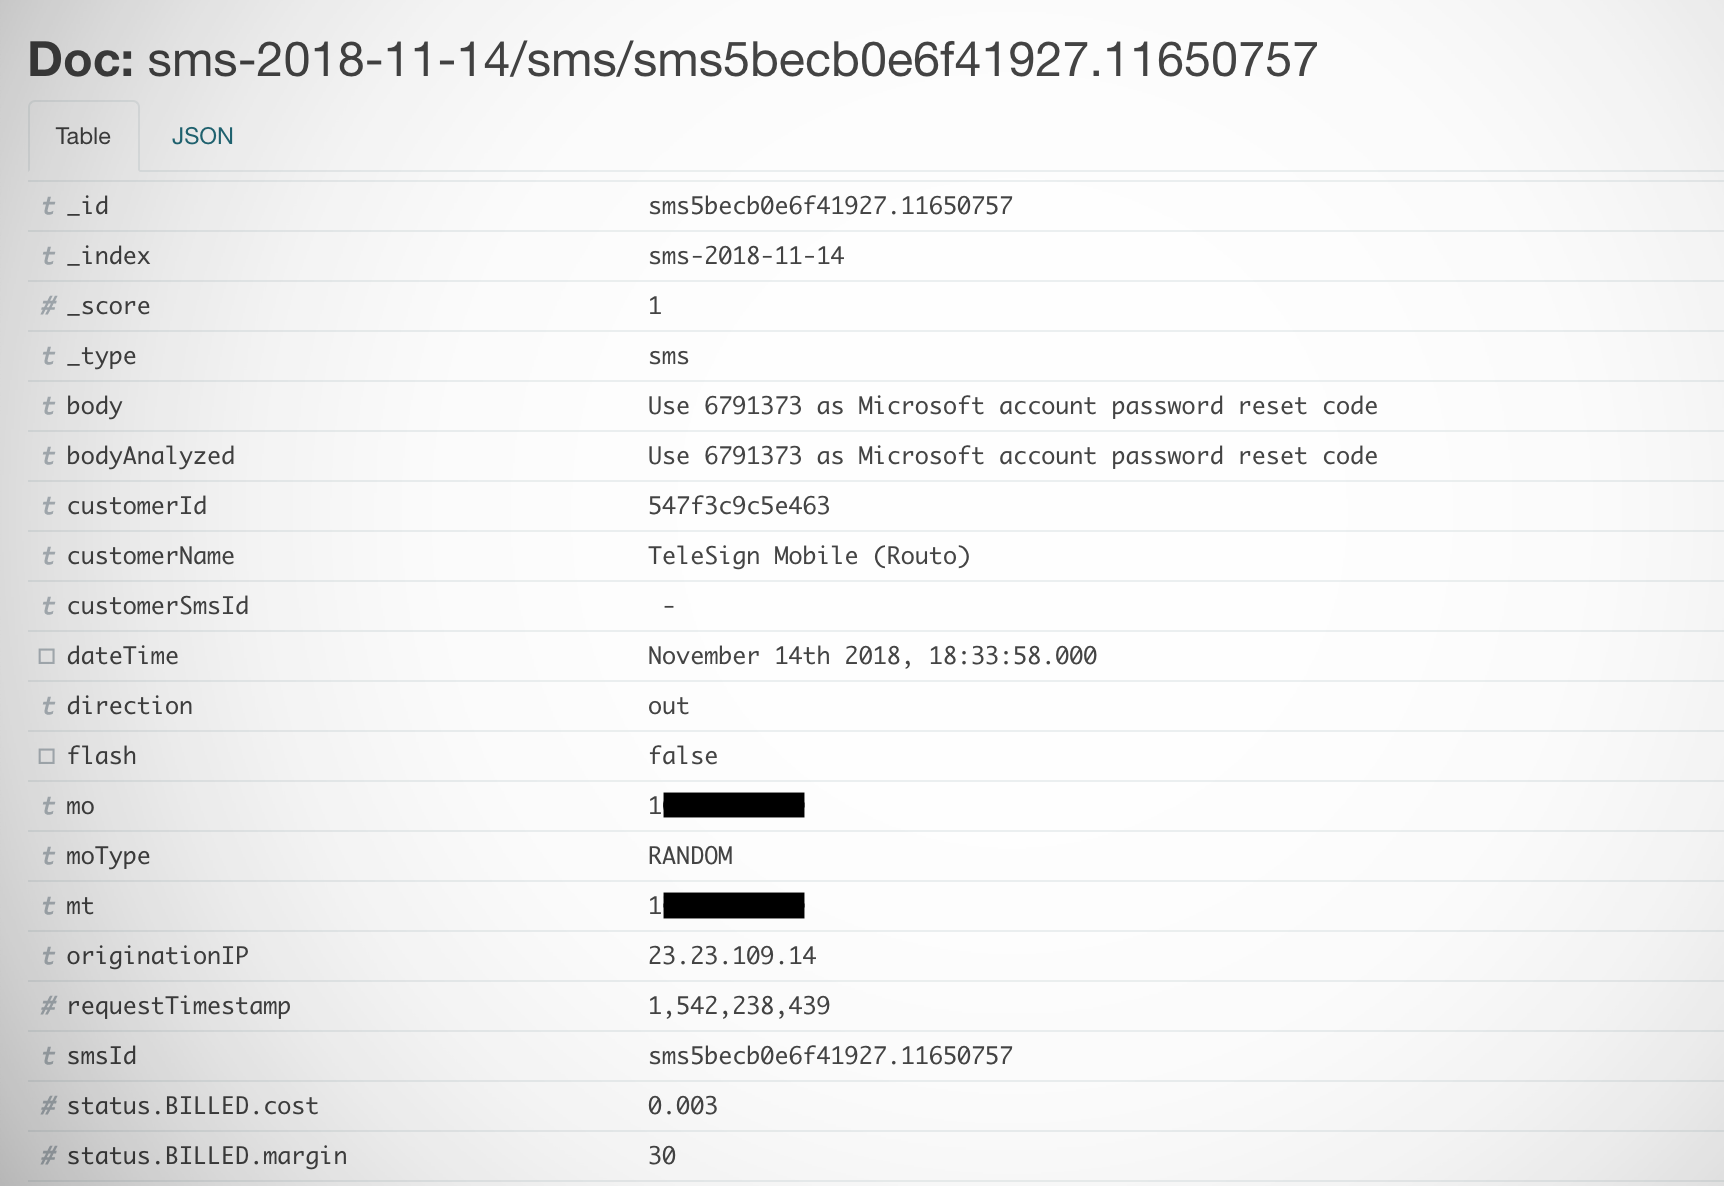
Сервер телекоммуникационной компании Voxox, офис которой находится в Сан-Диего, Калифорния, допустил масштабную утечку данных, среди которых были текстовые сообщения, содержащие ссылки на сброс паролей, коды двухфакторной аутентификации, уведомления о доставках и многое другое.

Проблема заключалась в том, что сервер не был защищен паролем, что позволяло любому осведомленному пользователю просматривать поток текстовых сообщений практически в реальном времени.

Себастьену Каулу, немецкому исследователю в области безопасности, не понадобилось много времени, чтобы найти эту дыру в безопасности. Обнаружить незащищенный сервер Каул смог благодаря специальному поисковику Shodan.

Ситуацию усугубляло то, что сервер был сконфигурирован таким образом, что данные на нем было легко прочитать, просмотреть и даже искать по именам.

Каул считает, что это очень серьезная проблема, ведь многие пользователи совершенно не задумываются о том, что происходит с их текстовыми сообщениями после получения — где они хранятся и так далее.

После сообщения эксперта, передает TechCrunch, Voxox закрыла базу данных.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru