



SMS-сообщения с 2FA-кодами были найдены в открытом доступе

SMS-сообщения с 2FA-кодами были найдены в открытом доступе

SMS-сообщения с 2FA-кодами были найдены в открытом доступе

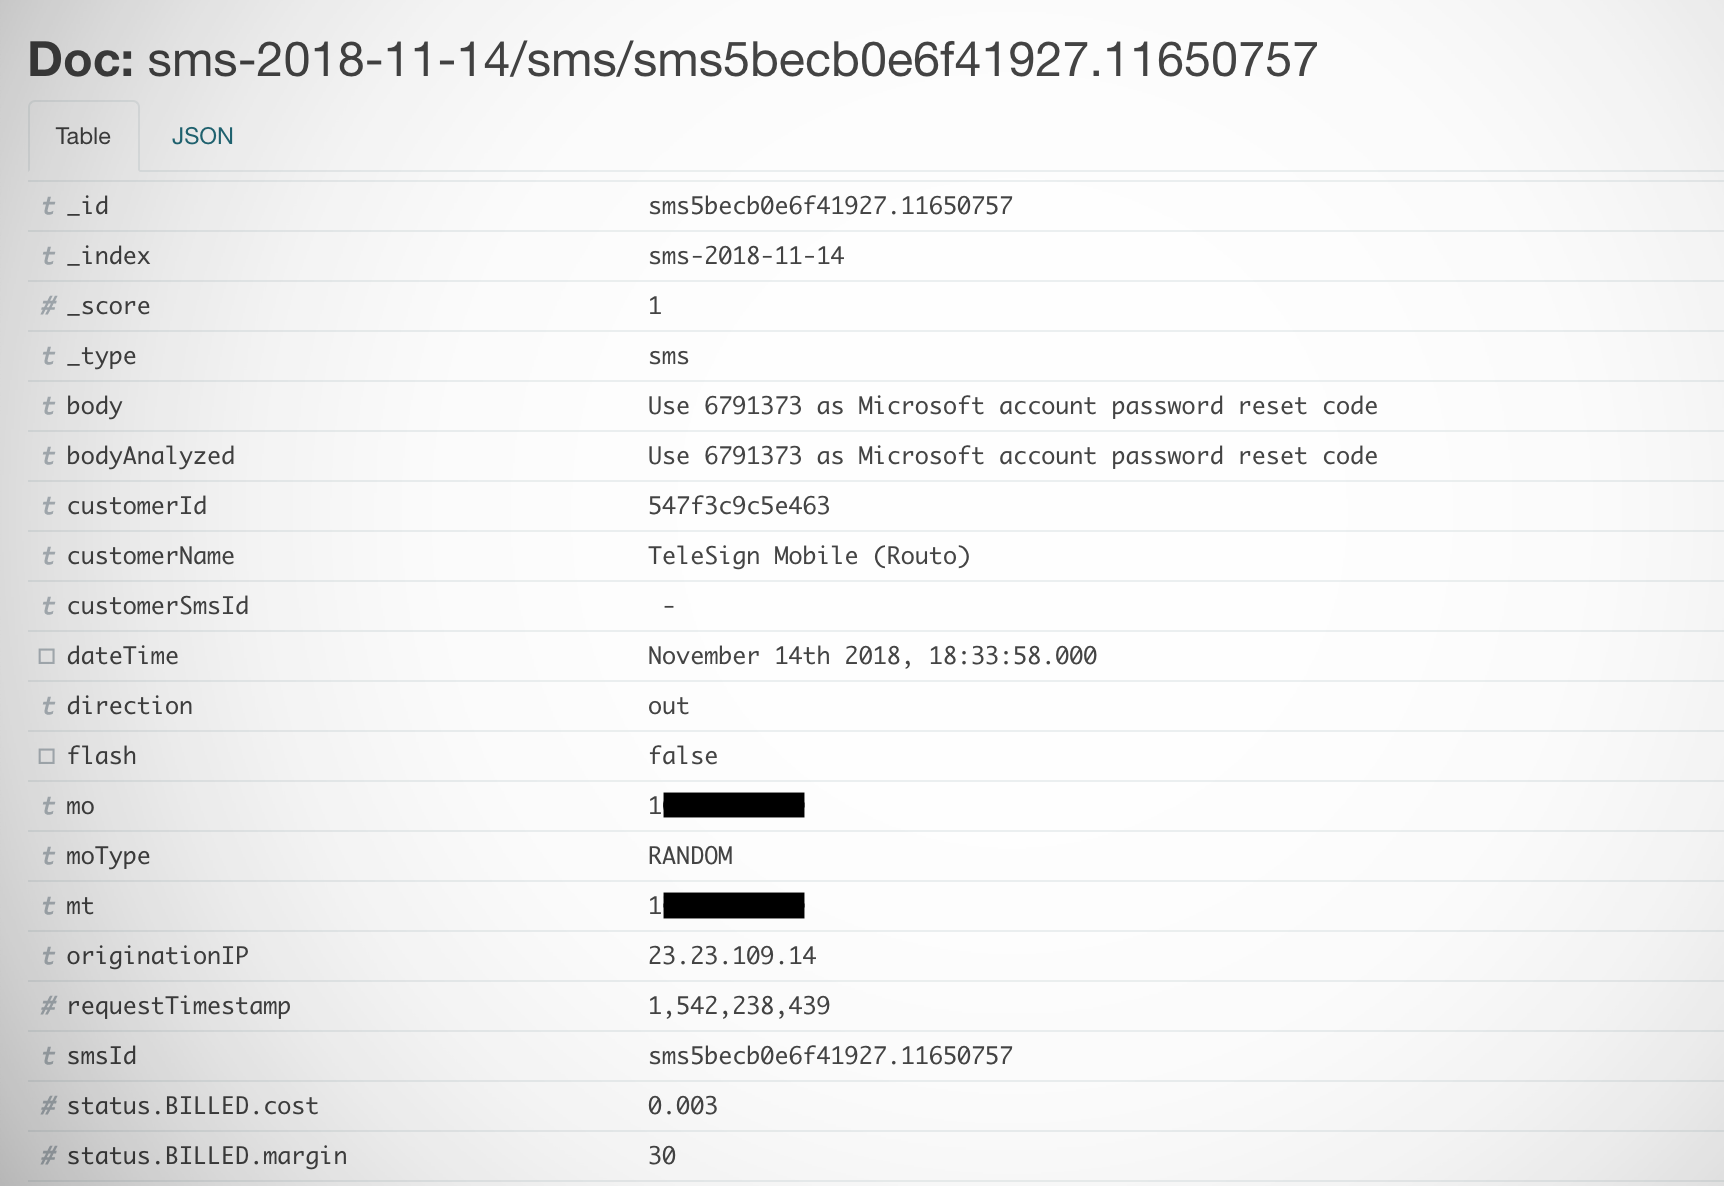
Сервер телекоммуникационной компании Voxox, офис которой находится в Сан-Диего, Калифорния, допустил масштабную утечку данных, среди которых были текстовые сообщения, содержащие ссылки на сброс паролей, коды двухфакторной аутентификации, уведомления о доставках и многое другое.

Проблема заключалась в том, что сервер не был защищен паролем, что позволяло любому осведомленному пользователю просматривать поток текстовых сообщений практически в реальном времени.

Себастьену Каулу, немецкому исследователю в области безопасности, не понадобилось много времени, чтобы найти эту дыру в безопасности. Обнаружить незащищенный сервер Каул смог благодаря специальному поисковику Shodan.

Ситуацию усугубляло то, что сервер был сконфигурирован таким образом, что данные на нем было легко прочитать, просмотреть и даже искать по именам.

Каул считает, что это очень серьезная проблема, ведь многие пользователи совершенно не задумываются о том, что происходит с их текстовыми сообщениями после получения — где они хранятся и так далее.

После сообщения эксперта, передает TechCrunch, Voxox закрыла базу данных.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru