



Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Facebook исправила очередной баг, который позволял любому веб-сайту извлекать некоторую информацию из профиля пользователя — например, «лайки» и интересы. При этом пользователь ничего не знал о таком сборе данных.

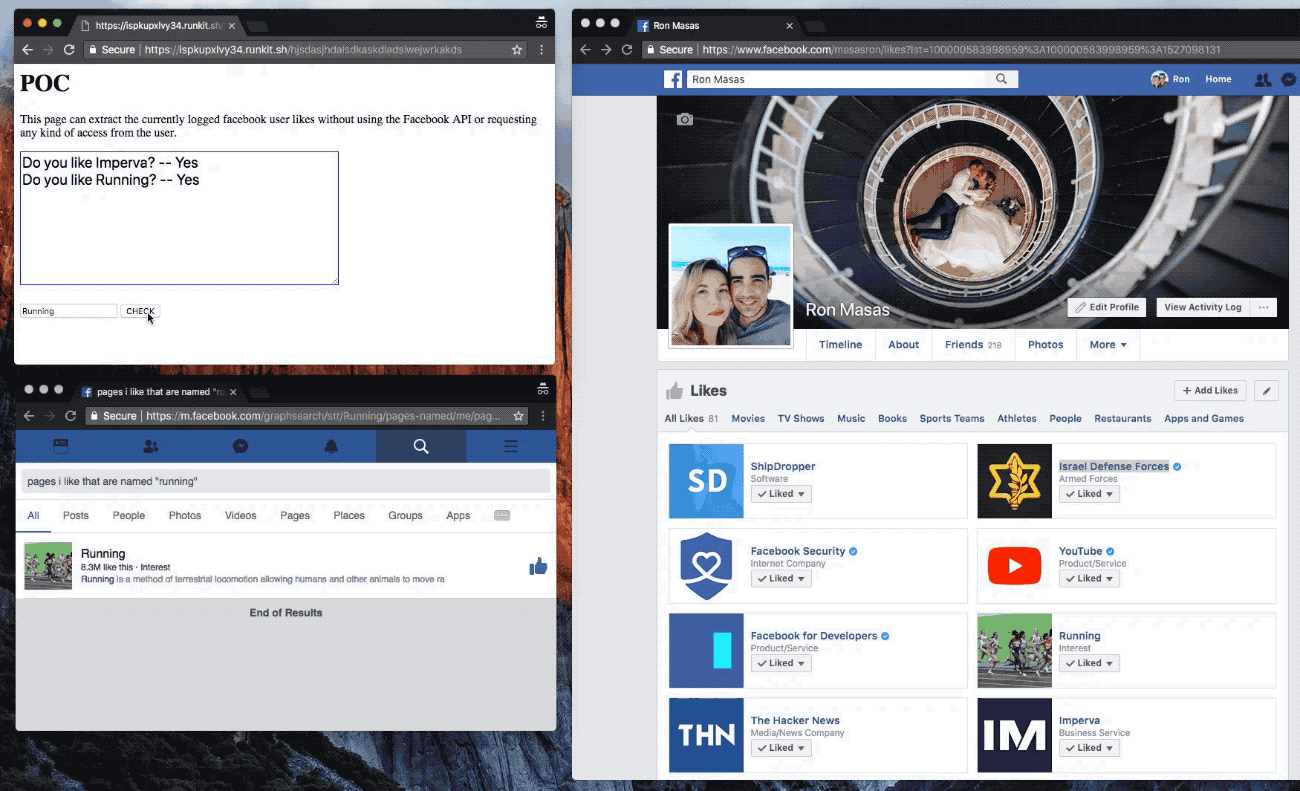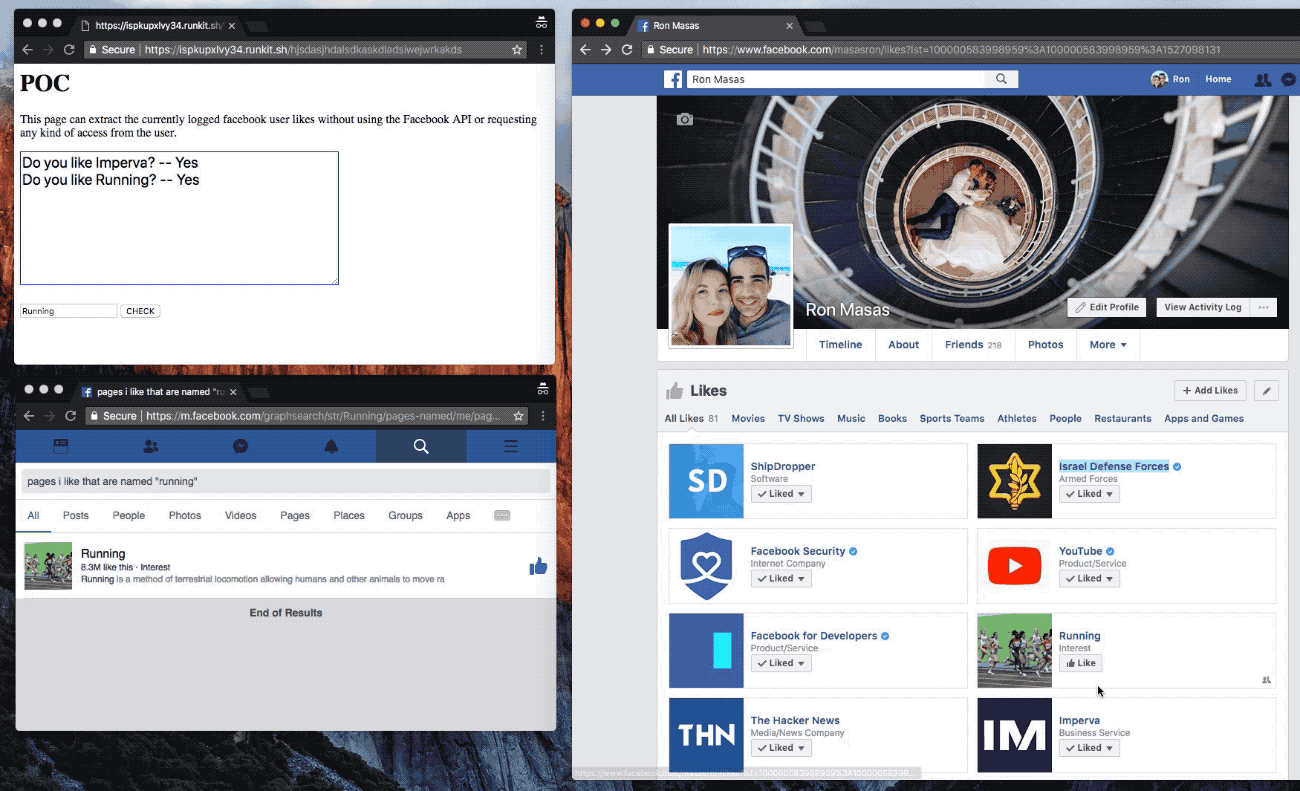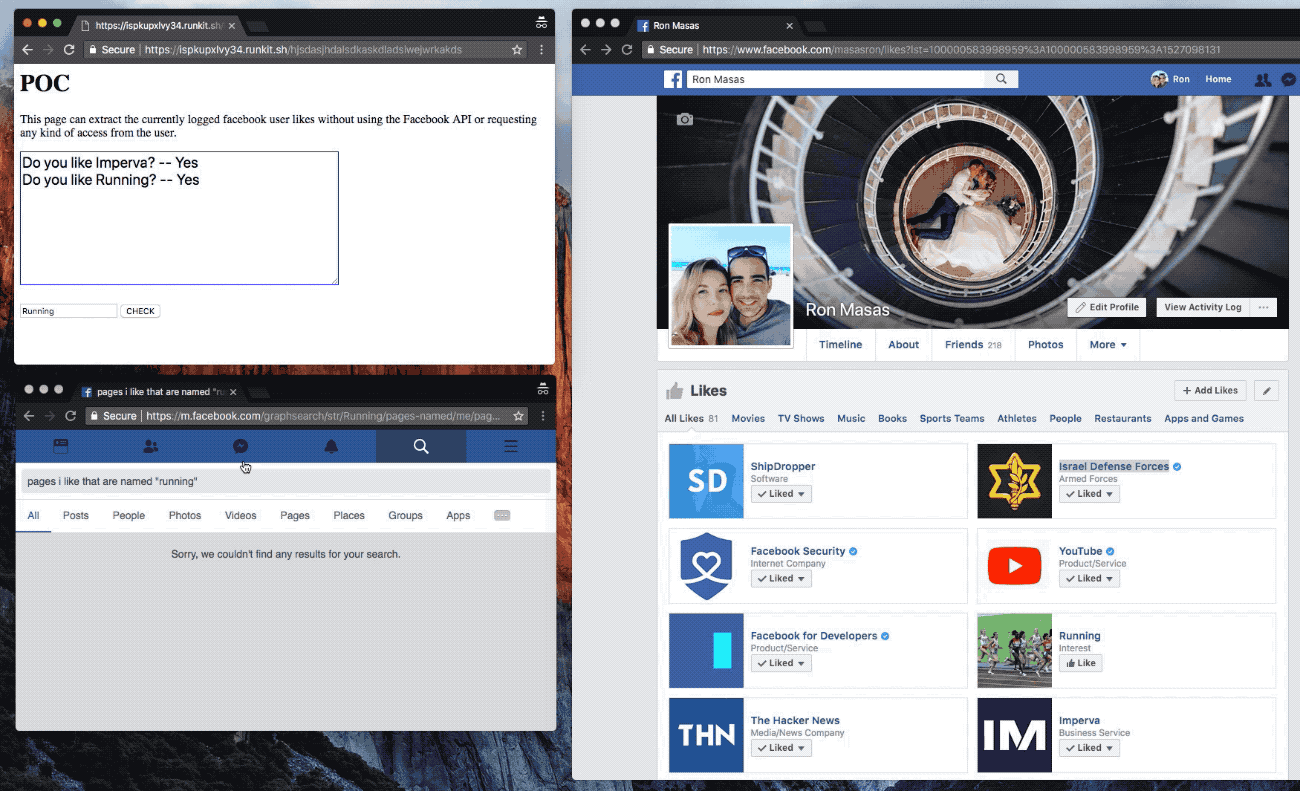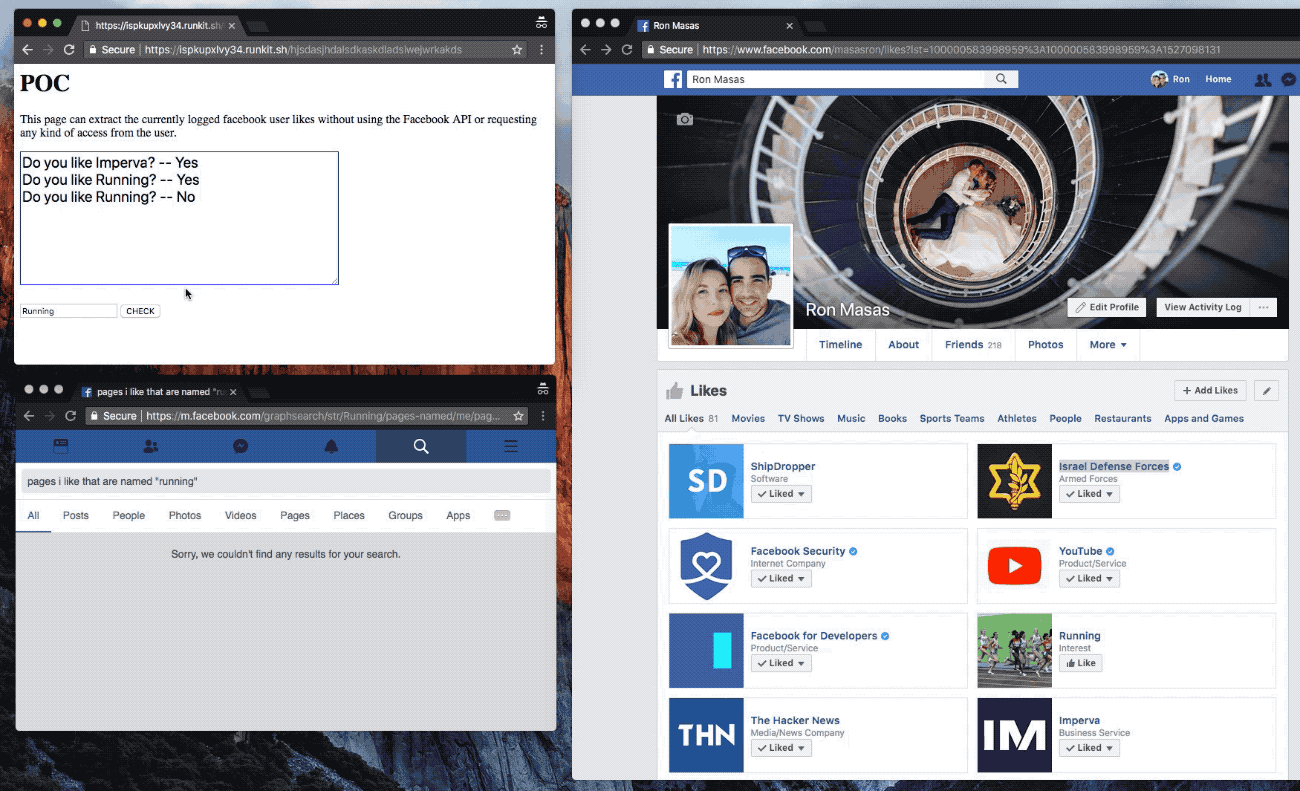
Проблему обнаружил Рон Масас, исследователь в области кибербезопасности из компании Imperva. Специалист обратил внимание, что данные профилей социальной сети недостаточно хорошо защищены от CSRF-атак.

Другими словами, любой веб-ресурс мог тайно получить некий набор данных вашей учетной записи на Facebook в другой вкладке браузера. Масас продемонстрировал, как злонамеренный сайт может встроить IFRAME, чтобы тайно собирать информацию.

«Такая техника позволяет информации пользователя переходить от одного домена к другому. Это значит, что атакующий потенциально мог собирать информацию о пользователе социальной сети и его друзьях, если этот юзер посетит определенный сайт», — говорит исследователь.

Вредоносный сайт в этом случае мог инициировать несколько поисковых запросов Facebook в новой вкладке браузера. Ответы на эти запросы могли содержать значения «да» и «нет» — например: «пользователю нравится данная страница?» > «да».

Масас также отметил, что запросы могли возвращать и более сложные значения — друзей определенного пользователя (включая имена), публикации пользователя с определенными ключевыми словами и тому подобное.

«Уязвимость раскрывала интересы пользователя и его друзей, даже если его настройки приватности позволяли видеть их только друзьям», — объясняет специалист.

Imperva сообщила Facebook о проблеме в мае, после чего социальная сеть быстро приняла меры, реализовав защиту от атак CSRF. Исследователи получили по $8 000 за найденную брешь.

Спрос на российское Wi-Fi-оборудование вырос на 22%

Российские точки доступа и другое Wi-Fi-оборудование стали покупать заметно активнее. В первом полугодии 2026 года число закупок увеличилось на 22%, сообщила эксперт проекта «Контур.Закупки» Евгения Сергиенко. Особенно бодро закупался госсектор.

По данным сервиса, которые передают «Ведомости», объём государственных закупок Wi-Fi-оборудования за год вырос на 23% и достиг 4,64 млрд рублей.

При этом заказчики не бросились за самыми дорогими и навороченными моделями: спрос смещается в сторону более доступных решений.

Реестровое оборудование также оказалось в фаворе. Количество запросов на российскую технику, включённую в реестр телекоммуникационного оборудования отечественного происхождения Минпромторга, примерно втрое превысило число запросов на нереестровые решения, рассказал глава WowNet Никита Иванов.

Судя по всему, импортозамещение перестаёт быть презентацией на двадцать слайдов и превращается в обычную закупочную практику. В проектах с государственным участием российское происхождение оборудования становится важным условием, а заказчики одновременно пытаются не раздувать бюджет.

С технической частью ситуация тоже постепенно выравнивается. По словам эксперта по беспроводным технологиям «К2Теха» Виктора Беляева, по базовым характеристикам российские Wi-Fi-решения уже приблизились к иностранным аналогам.

Полностью зарубежное оборудование рынок, конечно, не забыл: в инфраструктуре продолжают работать решения Cisco, Aruba и Huawei. Среди заметных российских производителей корпоративного сегмента аналитики называют Eltex, WowNet и Quantum.

RSS: Новости на портале Anti-Malware.ru