



Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Минобороны США будет делиться зловредами с экспертами через VirusTotal

Cyber National Mission Force (CNMF), подразделение Кибернетического командования США (USCYBERCOM), запустило новую инициативу, согласно которой Минобороны будет делиться обнаруженными в правительственных сетях семплами вредоносных программ с ИБ-сообществом.

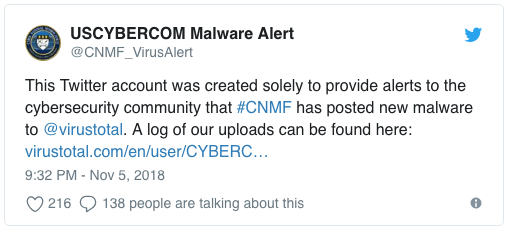
CNMF начало реализацию этого проекта с того, что был создан специальный аккаунт на VirusTotal. Как известно, этот сервис может выступать в качестве репозитория вредоносов. Вдобавок представители USCYBERCOM создали дополнительный Twitter-аккаунт, где будут публиковаться ссылки на новые загрузки вредоносных образцов.

Инициативу USCYBERCOM тепло встретили ведущие представители рынка информационной безопасности.

«Это замечательная инициатива. Если бы другие государства запустили похожие проекты, кибермир стал бы гораздо чище», — отметил Костин Райю, руководитель глобального центра исследований и анализа угроз «Лаборатории Касперского».

Надо отметить, что идея уже начала себя хорошо проявлять — одними из загруженных файлов оказались ранее неизвестные антивирусным экспертам части вредоноса LoJack. Таким образом, злонамеренная библиотека rpcnetp.dll попала в руки ИБ-специалистов.

Райю отметил, что «Лаборатория Касперского» отслеживала эту вредоносную программу годами.

Однако некоторые эксперты более осторожны в высказываниях. Например, Джон Халткист из FireEye, который заявил следующее:

«Нужно будет посмотреть, как этот проект проявит себя в перспективе».

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru